Windows et Linux sur un même PC : et si le dual boot n’était plus nécessaire ?




Deux systèmes d'exploitation, deux partitions, un choix au démarrage. Dans les années 2010, le dual boot apportait de l’espoir au dév qui avait besoin de Linux pour ses outils de développement, mais aussi Windows pour utiliser Microsoft Office, sa messagerie d'entreprise ou certaines applications métier.
Il apportait une réponse simple au problème du développeur : faire cohabiter Windows et Linux sur un même PC et choisir l’environnement le plus adapté au besoin du moment. Plus besoin de plusieurs PC.
Puis le contexte a changé. Entre l'essor de la virtualisation locale, l'arrivée de solutions de compartimentation plus avancées et des exigences réglementaires plus strictes, le dual boot n'apparaît plus comme une évidence. Une question mérite donc d'être posée : a-t-il encore sa place en 2026 ?
Aujourd’hui, nous faisons le procès du dual boot à l’aune des nouvelles exigences de sécurité, de cloisonnement et de productivité.
Pourquoi le dual boot a résisté si longtemps
Si le dual boot a survécu jusqu’en 2026, c'est qu’il a longtemps répondu à un besoin d’accéder à des environnements et à des outils parfois difficiles à virtualiser ou indisponibles sur certains OS. En hébergeant plusieurs environnements sur un même PC, il permettait de concilier compatibilité logicielle, performances natives grâce à l’accès direct au matériel, et maîtrise des coûts.
Au démarrage, l'utilisateur choisit l'environnement à lancer, qu'il s'agisse de Windows ou de Linux. Un seul système fonctionne à la fois et dispose alors de l'ensemble des ressources de la machine, du GPU aux périphériques USB spécifiques en passant par les interfaces industrielles.
Chaque système dispose de ses propres applications, paramètres et données. Pour lancer un outil Windows, tester un pilote Linux ou accéder à un environnement technique spécifique, le dual boot apparaît comme une solution simple, éprouvée et sans infrastructure à déployer.
La défense plaidera que le dual boot contribue à rationaliser le parc IT en évitant la multiplication des postes physiques. Mais à la barre, son coût opérationnel pour les développeurs comme pour les équipes IT constitue une circonstance aggravante de poids.
Les limites du dual boot pour les utilisateurs et les équipes IT
Côté utilisateur, c'est le temps et la rupture. Un seul environnement peut être utilisé à la fois et chaque bascule exige un redémarrage complet. Sur le papier, on parle juste de quelques minutes perdues. Dans la réalité, c’est interrompre son activité : il faut fermer ses applications, perdre son contexte de travail et attendre que tout redémarre.
Vous rêviez de consulter une documentation sous Windows tout en déboguant sous Linux ? C’est mort. Il faudra finir toutes vos tâches sur le premier environnement et redémarrer le PC pour effectuer vos tâches dans l’autre environnement.
Pour les équipes IT, le dual boot complique la gestion du poste de travail. Chaque système d'exploitation doit être déployé, maintenu et mis à jour séparément. Concrètement, cela signifie que les politiques de sécurité, outils de supervision et mécanismes de support doivent couvrir deux environnements (ou plus dans le cas du multi-booting) qui ne sont jamais actifs en même temps. De quoi ravir l’équipe de sécurité IT…
Et l’un peut même casser l’autre : en août 2024, une mise à jour de sécurité Windows a rendu Linux impossible à démarrer sur de nombreux postes en dual boot, un problème corrigé définitivement en mai 2025.
Le dual boot répond-t-il aux exigences de sécurité ?
Pas vraiment. Les deux systèmes partagent le même firmware UEFI et la même chaîne de démarrage, et chacun y dispose d’un accès direct et privilégié. Il suffit donc de compromettre le moins protégé des deux pour exposer le socle commun, et avec lui l’ensemble du poste. Secure Boot garantit que le démarrage n’a pas été altéré, mais il n’empêche pas un système compromis, une fois lancé, de s’en prendre à son voisin. Clairement, la DSI ne sera pas ravie de l’apprendre.
Un système peut d’ailleurs lire les données de l’autre si elles ne sont pas chiffrées. Et les outils de sécurité, EDR en tête, sont souvent pensés pour le système principal, laissant le second échapper en partie à leur surveillance. Le partage de données entre les deux systèmes repose quant à lui fréquemment sur des partitions communes, sans qu’aucun mécanisme n’encadre ce qui passe d’un système à l’autre.
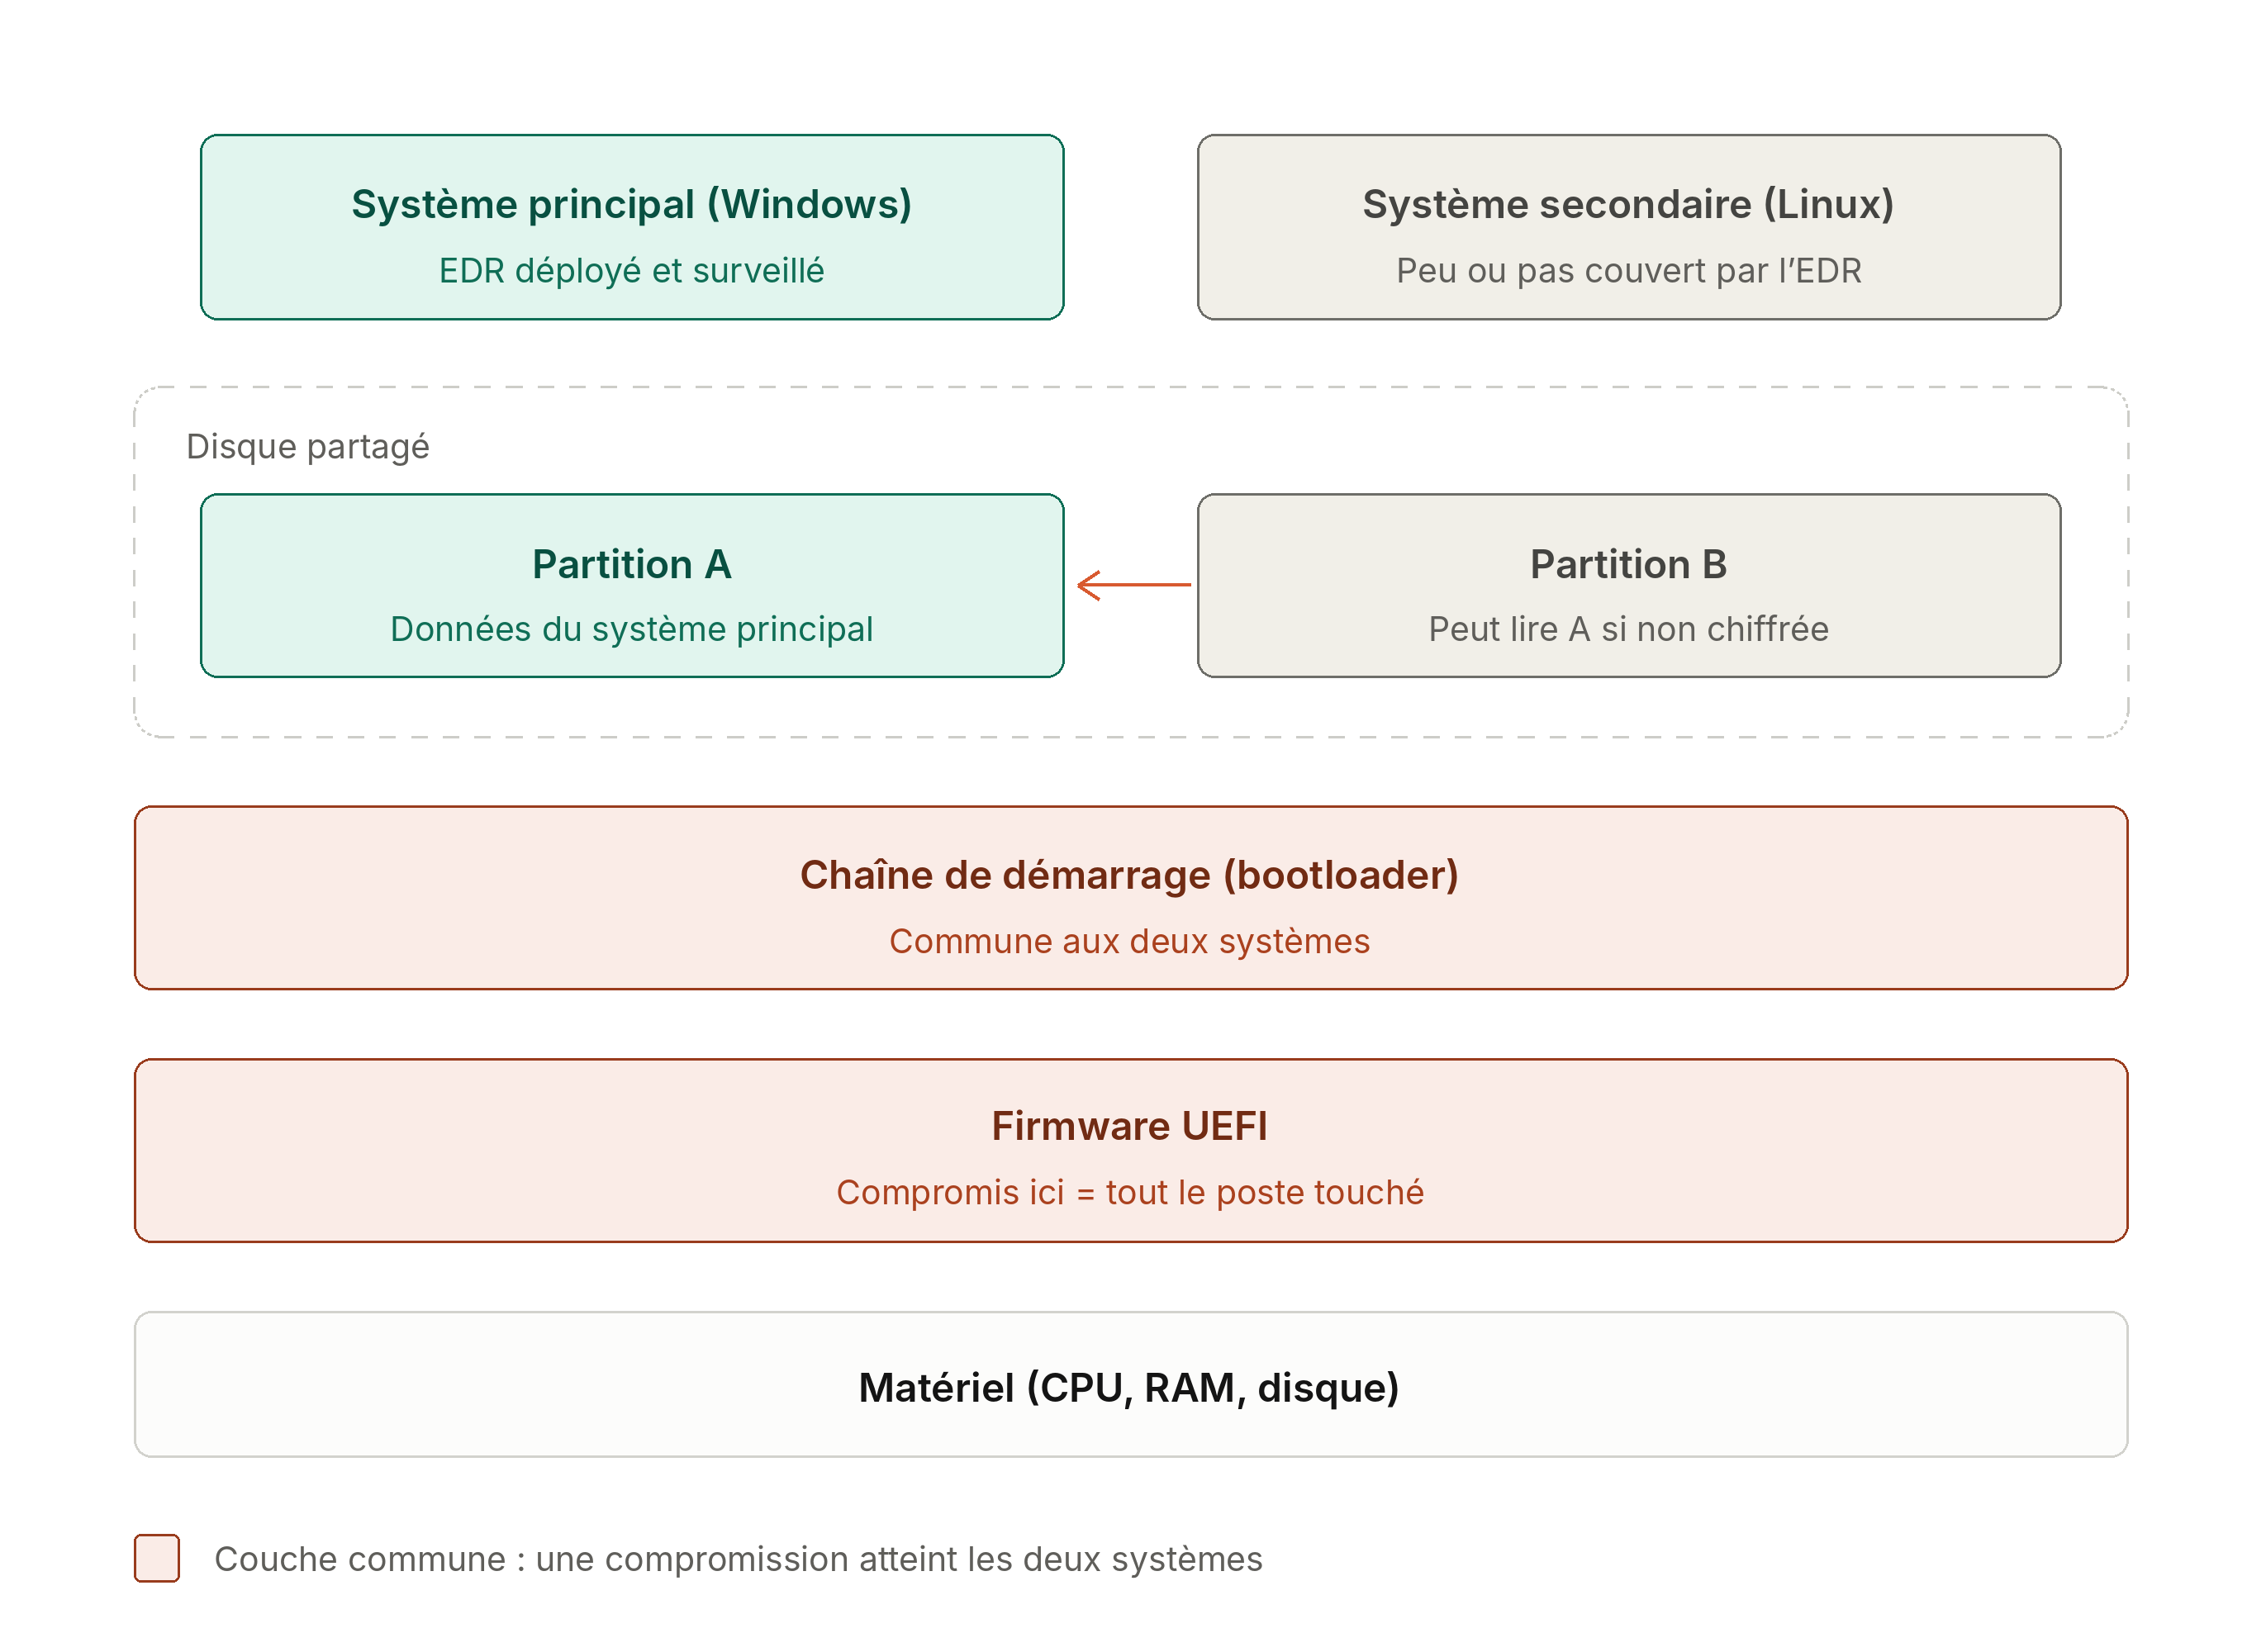
Le dual boot a longtemps répondu aux besoins de compatibilité et de performance, mais il devient rapidement complexe à sécuriser, administrer et maintenir dans un cadre professionnel.
Quelles alternatives pour cloisonner sans multiplier les PC ?
Pour les développeurs, les Dev Containers ou WSL ont profondément changé la donne. Ils donnent accès à une grande partie de l'écosystème Linux sans quitter Windows et ont déjà remplacé le dual boot pour de nombreux usages. S'ils ne couvrent pas tous les cas d'usage et peuvent encore présenter certaines limites en termes d'accès au matériel ou de performances, leur objectif premier reste la productivité, pas l'isolation stricte.
Les infrastructures VDI suivent une logique différente. En déplaçant les postes de travail vers le cloud ou le datacenter, elles simplifient l'administration et réduisent l'exposition des données, au prix d'une nouvelle dépendance, cette fois à la connexion réseau.
Au fond, toutes ces approches cherchent à résoudre la même équation : combiner performances, simplicité d'usage et isolation. Or, jusqu'à récemment, améliorer l'un de ces paramètres revenait presque toujours à dégrader les deux autres.
Le poste multi-environnements : une voie de sortie ?
Le poste multi-environnements propose de résoudre l’impossible équation. Dans un guide publié en début d’année, l’ANSSI décrit en détails ce concept et ses principes.
Comme le dual boot, l’objectif est de faire cohabiter plusieurs environnements de travail sur une même machine. Mais là où le dual boot les sépare sans réellement les isoler, le poste multi-environnements repose sur une architecture conçue pour cloisonner chaque environnement.
Tout se joue dans l’architecture. Là où les VM traditionnelles, type VirtualBox, s’exécutent au-dessus d’un système hôte, le poste multi-environnements repose sur un socle minimal et un hyperviseur de type 1 installé directement sur le matériel, dont le rôle est d’isoler les environnements les uns des autres. Chacun s’exécute dans sa propre machine virtuelle, et aucun ne contrôle les autres. Ce socle répond point par point aux faiblesses du dual boot.
La chaine de démarrage est protégée, y compris contre un attaquant disposant de privilèges élevés. Chaque environnement dispose de son propre disque virtuel, chiffré, et ne voit jamais celui des autres.
Concilier isolation, performances et simplicité d'usage
Pour le développeur, fini le redémarrage. Les différents contextes restent disponibles en permanence. Les développeurs peuvent ainsi coder sous Linux, tester sous Windows, valider la compatibilité avec les outils métiers, sans redémarrer. Sur un même poste, un environnement Windows bureautique connecté à Internet et un environnement de développement Linux fonctionnent côte à côte, sans partager le même niveau de confiance.
Au-delà des développeurs, cette approche permet à la DSI de maîtriser les coûts du parc IT (moins de PC par utilisateur), au RSSI de respecter les exigences de cloisonnement, et peut aussi profiter aux admins de retrouver un quotidien plus simple.
Le guide ANSSI va encore plus loin en exigeant une protection contre les attaques exploitant le fonctionnement interne du processeur. Une attaque menée depuis un environnement ne doit affecter ni le socle ni les autres environnements.
Chaque périphérique reste associé à un environnement précis, et toutes les données sont chiffrées, quel que soit l’usage.
Conclusion : la bascule, nouveau critère d'utilisabilité
Pendant longtemps, les alternatives au cloisonnement physique ont obligé à choisir entre sécurité, performances et simplicité d’utilisation.
Le poste multi-environnements Kerys change la donne. L’isolation est assurée par la conception même du poste, tandis que le passage d’un environnement devient instantané : un swipe suffit.
La question n’est donc plus seulement de faire cohabiter plusieurs systèmes d’exploitation, mais de permettre aux utilisateurs de passer de l’un à l’autre sans friction. C’est précisément pour répondre à cet enjeu que Kerys a conçu YS::Desktop, en suivant les recommandations du guide de l’ANSSI. Son parti pris : attribuer à chaque environnement sa propre mémoire et ses propres cœurs de processeur, pour une isolation garantie par construction, sans sacrifier les performances.
Cela pourrait aussi vous intéresser


Prêt pour l'isolation
Sans compromis ?
Démonstration en direct par des spécialistes ayant déjà résolu ces problématiques pour des équipes comme la vôtre.