

Hiérarchisation Active Directory : quels sont les actifs qui appartiennent réellement au Tier 0 ?




Les principes de hiérarchisation ressemblent un peu aux règles de grammaire. Au début, tout semble simple : on apprend quelques règles, on les applique, et tout semble se mettre en place naturellement.
Le Tier 1 couvre les serveurs et les applications métier. Le Tier 2 couvre les postes de travail et les utilisateurs. Quant au Tier 0, la plupart des gens le résument aux contrôleurs de domaine.
Mais, tout comme pour la grammaire, cette première lecture ne reflète pas la réalité dans son ensemble.
Dans la plupart des projets de hiérarchisation, le périmètre réellement critique s'étend bien au-delà de ce qui est effectivement protégé. Le Tier 0 ne se limite pas aux contrôleurs de domaine. De nombreux composants détiennent, directement ou indirectement, suffisamment de privilèges pour compromettre l'ensemble de l'environnement.
Pourtant, la force du modèle repose sur une question essentielle : qu'est-ce qui appartient réellement au Tier 0 ?
Quels actifs doivent être traités comme du Tier 0 ?
Le Tier 0 inclut tout actif capable de prendre le contrôle de l'Active Directory, directement ou indirectement. Cela inclut évidemment les contrôleurs de domaine, mais aussi tout système capable d'accéder à leurs secrets ou d'exécuter du code sur ceux-ci.
Les contrôleurs de domaine ne sont que la partie émergée de l'iceberg. De nombreux systèmes détiennent suffisamment de privilèges ou de contrôle pour compromettre l'annuaire, parfois sans jamais s'y connecter directement.
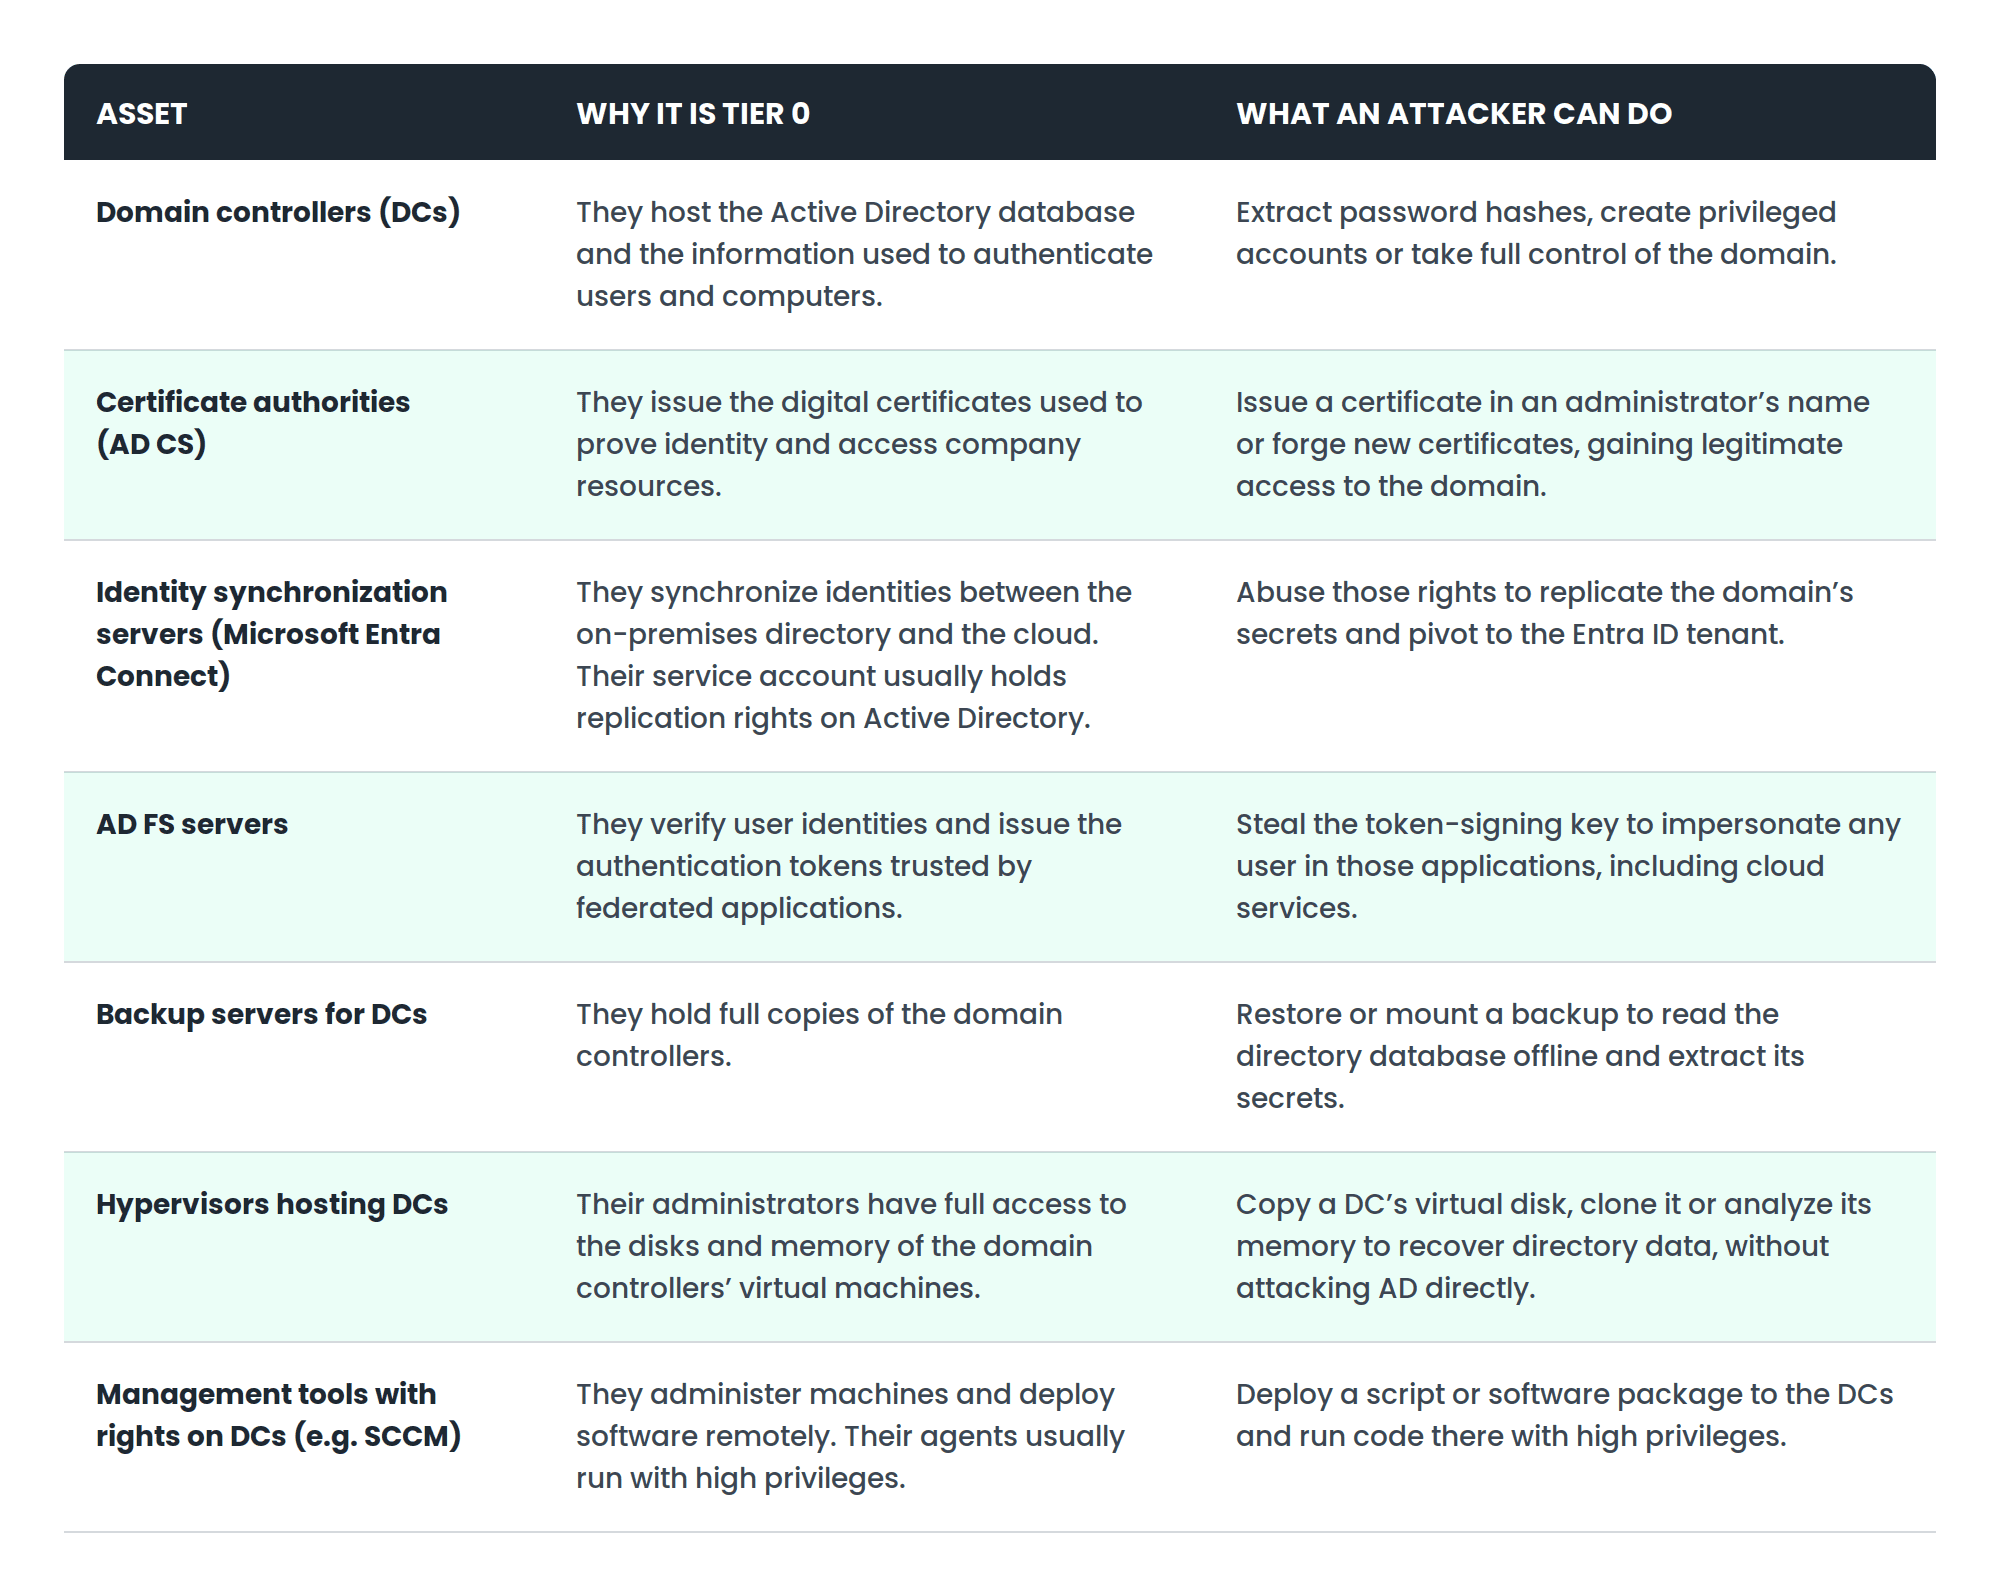
Compromettre un seul de ces actifs revient à contrôler le domaine ou les accès qu'il protège. Le Tier 0 ne peut pas être défendu comme un périmètre : sa sécurité dépend entièrement de son maillon le plus faible.
Prenons un exemple. Imaginez que Marc, un administrateur de votre entreprise, utilise son PC de bureau habituel pour gérer le contrôleur de domaine via un hyperviseur. Le problème ici n'est pas l'hyperviseur, c'est le poste de travail que Marc utilise. Pourquoi ? Parce que son PC de bureau, contrairement à un poste d'administration, appartient au Tier 2. C'est comme cacher le coffre-fort de l'entreprise dans la salle de réunion.
Si quelqu'un parvient à compromettre le PC de Marc un jour, il pourra ensuite compromettre l'hyperviseur, puis le contrôleur de domaine. Pas terrible.
Il ne prendra même pas la peine d'attaquer le contrôleur. Il lui suffira de copier la machine virtuelle, de monter son disque sur un autre système et d'analyser l'annuaire et ses données hors ligne.
En d'autres termes : si un voleur peut entrer dans la salle de réunion, il ne perdra pas de temps à forcer le coffre-fort devant les caméras. Il l'emportera et l'ouvrira tranquillement ailleurs.
Le même raisonnement s'applique à une autorité de certification, un serveur de sauvegarde ou un serveur SCCM. Chacun constitue un chemin indirect vers les secrets du domaine.
Et une fois ces secrets en main, un attaquant peut rester en place pendant longtemps, même après le changement des mots de passe, par exemple avec un ticket Kerberos forgé (tant que le mot de passe du compte krbtgt n'a pas été réinitialisé deux fois) ou un certificat frauduleux.
C'est pourquoi l'ANSSI, l'agence nationale française de cybersécurité, recommande de traiter ces actifs comme un ensemble cohérent et unique, administré depuis des ressources dédiées.
Chemins de contrôle à sécuriser lors de la mise en œuvre de la hiérarchisation
Lors du déploiement du cloisonnement (tiering), un piège courant consiste à se concentrer sur l'hyperviseur et à oublier d'intégrer au niveau 0 sa console d'administration, sa baie de stockage ou encore les interfaces iDRAC et iLO des serveurs physiques hébergeant les contrôleurs de domaine.
Au-dessus de la chaîne de virtualisation se trouvent les agents installés sur les contrôleurs de domaine. Un EDR, un outil de supervision ou une plateforme de gestion des correctifs étendent de fait le périmètre du niveau 0 à leur console d'administration. Il en va de même pour les outils qui protègent ou stockent les secrets du niveau 0 : ils deviennent eux-mêmes des actifs de niveau 0.
Le risque de compromission ne vient pas seulement de l'extérieur de l'AD ; il peut aussi provenir de l'intérieur. Une GPO mal protégée appliquée aux contrôleurs de domaine peut suffire à en prendre le contrôle et à y exécuter du code. Il existe également des groupes intégrés tels que les Opérateurs de sauvegarde, les Opérateurs de serveur ou les Opérateurs de compte, qui détiennent parfois des privilèges oubliés depuis des années.
Enfin, des délégations accordées à la racine du domaine ou sur des objets sensibles peuvent ouvrir des chemins de contrôle vers le niveau 0 sans que personne ne s'en aperçoive.
Pour un attaquant, ce sont autant de chemins menant aux contrôleurs de domaine. Pour ne rien oublier, l'approche la plus simple consiste à partir des contrôleurs de domaine et à remonter chaque chemin de contrôle : qui peut agir sur cet actif, et qui peut agir sur ceux-là ? Les outils d'analyse des chemins d'attaque Active Directory permettent de rendre ces dépendances visibles.
Le poste de travail : le dernier maillon de la chaîne
C'est peut-être l'actif le plus négligé dans les projets de tiering. Pourtant, dans de nombreux scénarios d'attaque, la compromission ne passe pas par le serveur lui-même, mais par le poste de travail utilisé pour l'administrer. Si, comme Marc, l'administrateur utilise son PC de bureau, il ouvre un chemin de contrôle à l'attaquant. Le modèle s'effondre.
C'est pourquoi les recommandations de sécurité de l'ANSSI préconisent de séparer les environnements d'administration des usages bureautiques quotidiens. Son guide sur l'administration sécurisée décrit plusieurs options : un poste de travail dédié exclusivement à l'administration, ou un poste de travail d'administration multi-niveaux qui isole les environnements sur une seule machine.
Le poste de travail dédié est une réponse logique, simple sur le papier mais contraignante au quotidien. Suffisamment contraignante pour favoriser des comportements comme celui de Marc, qui administre des ressources sensibles, consulte ses e-mails et regarde parfois des vidéos de chats, le tout sur le même PC.
Lors de la sécurisation des postes d'administration de niveau 0, le défi n'est pas tant d'isoler l'environnement d'administration que de le faire sans dégrader l'expérience des administrateurs.
Conclusion : protéger les postes de travail qui administrent le niveau 0
La séparation physique, bien qu'efficace, implique souvent l'achat de postes de travail supplémentaires, impose davantage de contraintes aux administrateurs et, in fine, génère de nombreux contournements. Une situation qui satisfait rarement tout le monde.
Chez Kerys, nous proposons une approche différente pour résoudre ce dilemme. Notre hyperviseur de type 1, YS::Desktop, isole et exécute plusieurs environnements sur un seul PC physique. Sur le même poste de travail, un administrateur de niveau 0 dispose d'un environnement dédié au niveau 0 et d'un autre pour consulter ses e-mails. D'un simple geste, il passe de l'un à l'autre tout en maintenant une séparation stricte entre les deux. YS::Desktop répond aux critères techniques des postes de travail multi-environnements définis dans le guide PA-114 de l'ANSSI.
Découvrez comment YS::Desktop vous permet d'administrer le niveau 0 depuis un environnement dédié, sans multiplier les PC.
Cela pourrait aussi vous intéresser


Prêt à isoler
Sans compromis ?
Démonstration en direct par des spécialistes qui ont résolu ce problème pour des équipes comme la vôtre.