Deux modèles d'isolation.
Un seul résiste à l'audit.
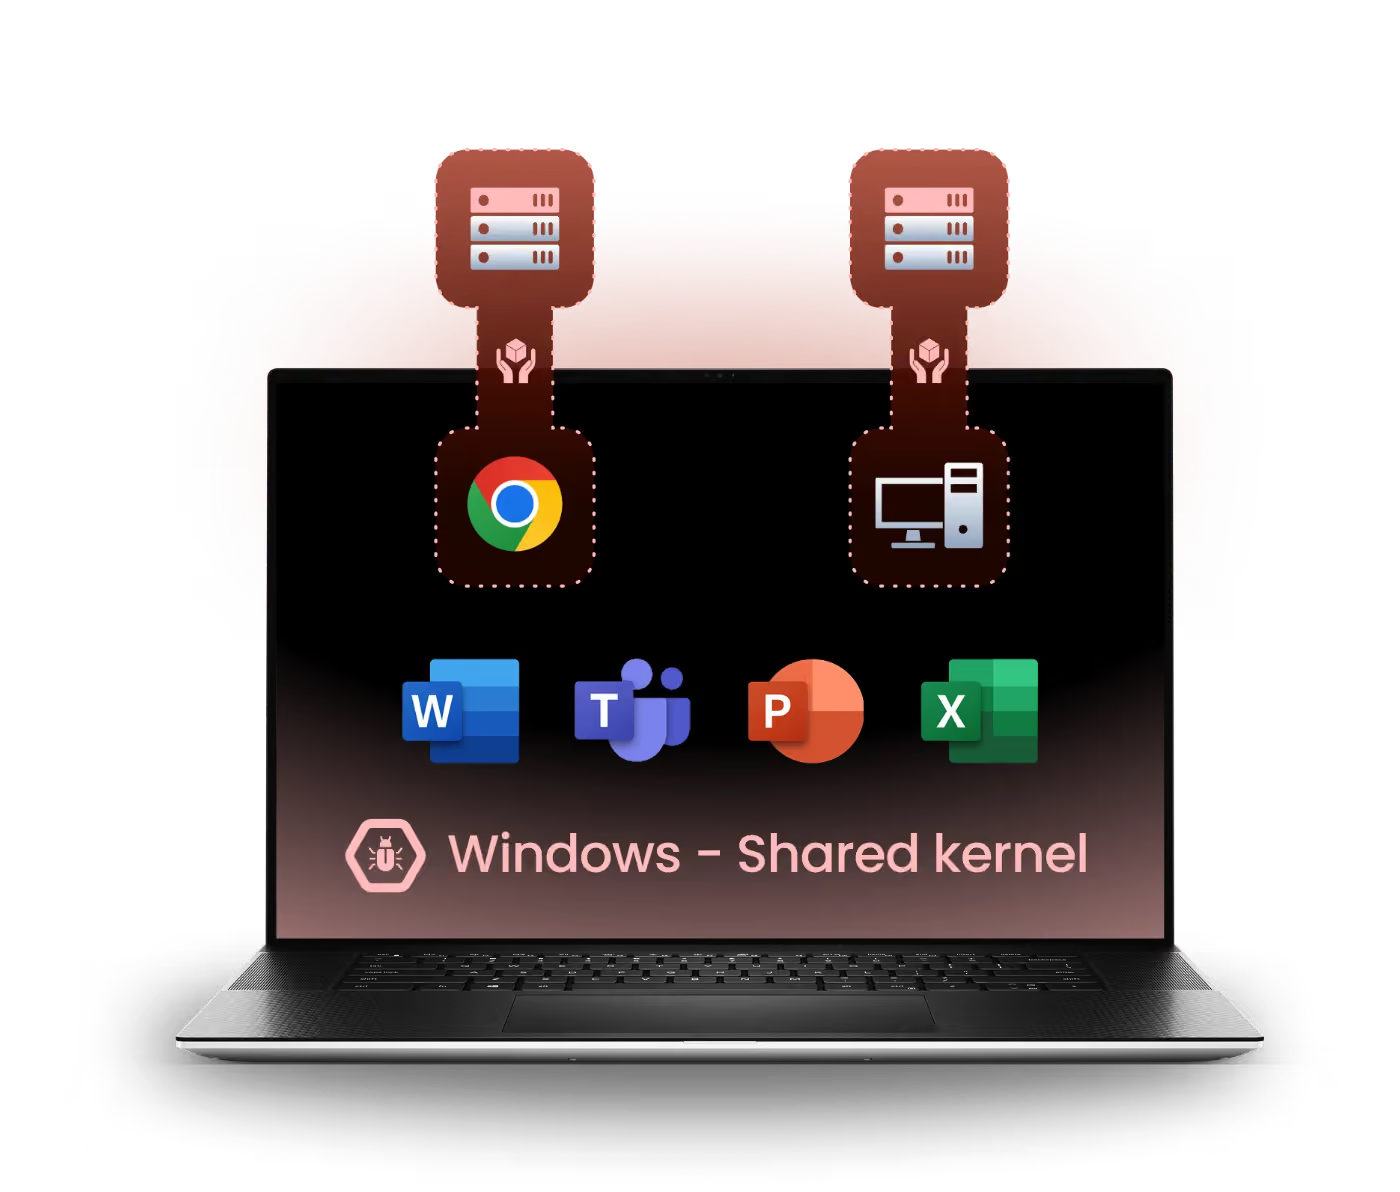
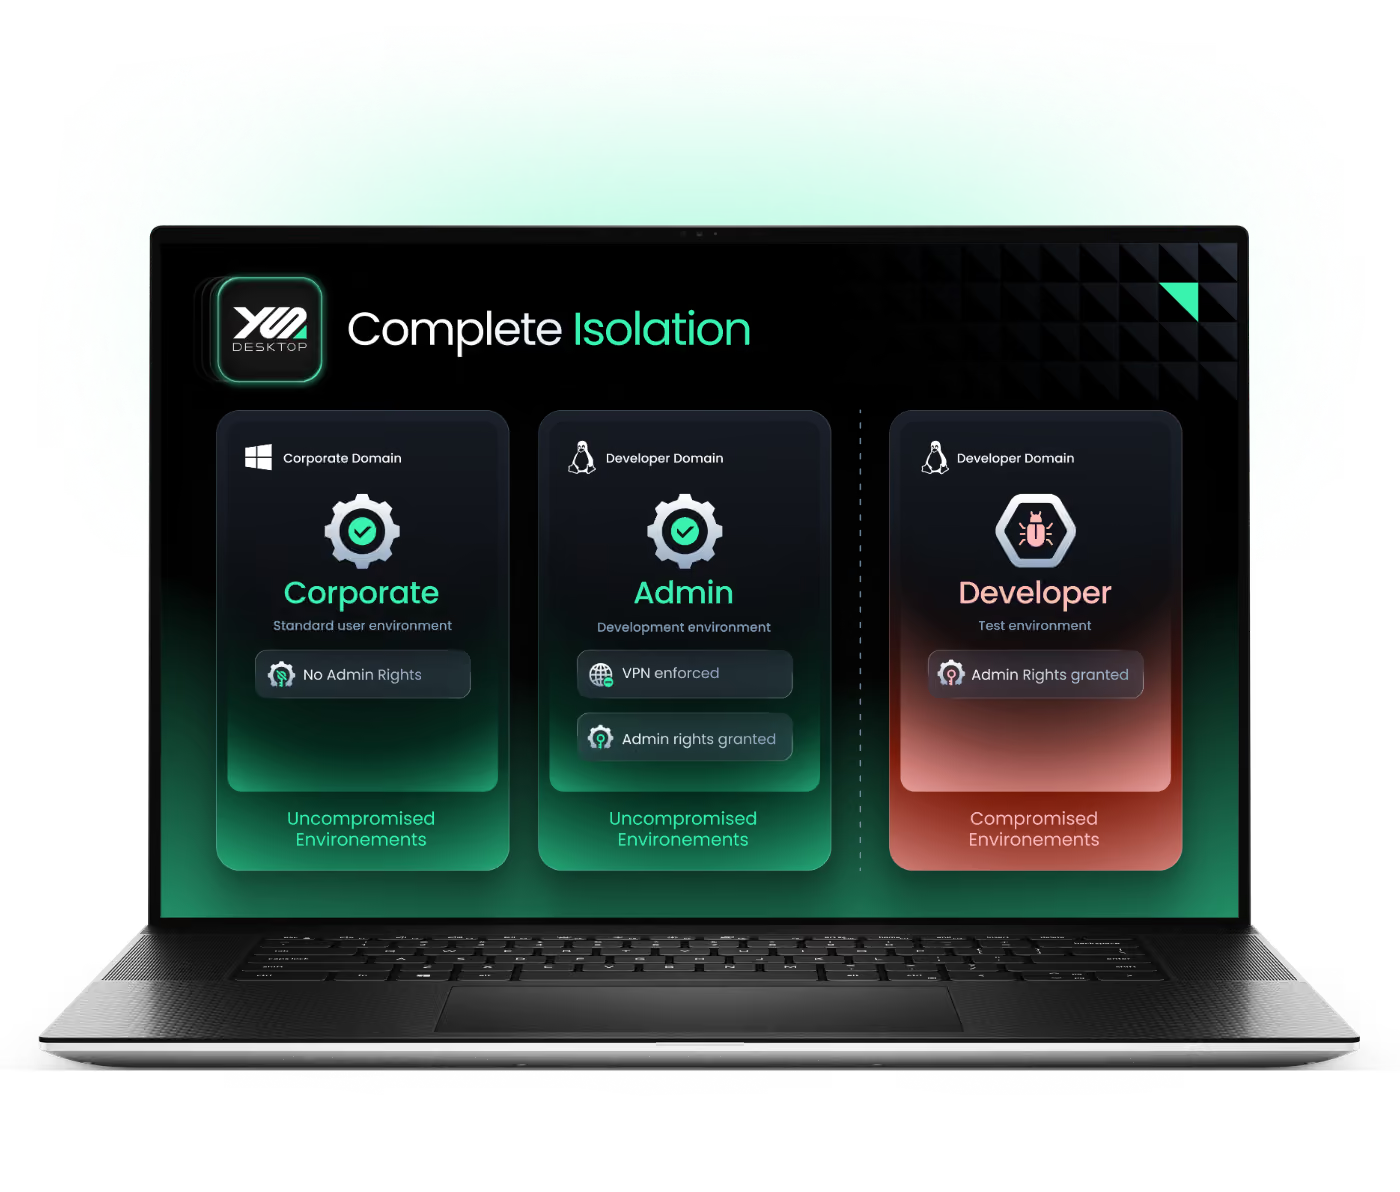
HP Sure Access isole les sessions d'accès à distance au sein de Windows. YS::Desktop isole des environnements de travail complets au sein d'un même poste, dont la racine de confiance ne dépend pas du système d'exploitation hôte.
Seule l'une d'entre elles est pleinement conforme aux exigences de l'ANSSI pour les postes de travail multi-environnements. Si vos obligations se limitent à des « mesures appropriées », Sure Access peut convenir sur le papier. Si vous êtes soumis à un audit, à des obligations liées aux postes de travail dédiés ou à des environnements restreints (IGI 1300), la différence devient critique.

Découvrez comment chaque solution isole vos travaux sensibles, et sur quoi repose leur racine de confiance.
HP Sure Access
Matériel
YS::Desktop
Matériel
YS::Desktop : Conçu selon les règles de l'ANSSI
L'ANSSI a publié un guide dédié aux postes de travail multi-environnements en janvier 2026. L'architecture de HP Sure Access ne s'y conforme pas. L'exigence (§2.3) impose une isolation complète par VM au niveau du système d'exploitation entre les domaines utilisateurs, sans couche de noyau partagée. HP Sure Access exécute des micro-VM au-dessus de Windows, faisant de Windows cette couche partagée. Pour les entités essentielles soumises à audit, ce n'est pas une zone grise. Lire le guide de l'ANSSI >

HP Sure Access VS YS::Desktop
Comparatif | YS::Desktop | HP Sure Access |
|---|---|---|
 En un mot | Exécute plusieurs environnements totalement isolés sur une seule station de travail. Chacun dispose de son propre noyau système. Fonctionne hors ligne. | Exécute des micro-VM isolées et non persistantes pour les sessions d'accès à distance. Windows reste la base partagée. |
 Modèle d'isolation (sécurité) | Isolation complète (air gap) entre les environnements Seul l'hyperviseur contrôle le matériel | Installé et mis à jour depuis Windows, qui reste dans la chaîne de confiance N'isole pas l'intégralité de l'environnement, seulement la session distante |
 Conformité aux réglementations et bonnes pratiques | > NIS2 pour toutes les entités > Guide de l'ANSSI pour l'administration sécurisée > Guide de l'ANSSI pour le poste de travail multi-environnements > Environnements restreints | NIS2 sur le papier, pour les entités les moins critiques uniquement |
 Performance | > Allocation dynamique des ressources > Passthrough matériel direct pour les besoins intensifs | > Faible surcharge système > Accélération matérielle |
 Compatibilité | > Compatible avec tout ce qu'un poste de travail standard prend en charge > Exécute des environnements invités Windows et Linux | > Windows uniquement > Compatible avec les sessions RDP, SSH, Citrix et accès web |
 Déploiement et administration | > Déploiement sur site > Besoin de réinstaller les postes de travail > Administration simplifiée via une console centrale | > Déploiement à distance via HP Cloud > Configuration immédiate > Administration simplifiée via une console centrale |
 Recommandé pour… | > Postes de travail d'administration > Opérations OT de tous types > Entités essentielles et importantes au titre de la directive NIS2 > Environnements restreints > Développeurs > Testeurs d'intrusion > Consultants > Fusions et acquisitions | > Tâches d'administration à distance > Opérations à distance en environnement OT > Entités importantes au titre de la directive NIS2 > Centres d'appels |
Les scénarios où l'écart architectural entre HP Sure Access et notre solution est déterminant :
Poste de travail d'administration (PAW)
HP Sure Access isole la session distante, pas le système. Le système d'exploitation Windows hôte demeure une surface d'attaque potentielle. Avec YS::Desktop, chaque environnement est isolé au niveau de l'hyperviseur dès le démarrage. Le système d'exploitation d'administration ne partage jamais son noyau avec aucun autre environnement.
OT & Opérations de terrain
Intervention technique sur site, en zone isolée ou hors ligne. HP Sure Access ne couvre pas ce besoin. Nos machines virtuelles fonctionnent entièrement hors ligne et assurent une isolation complète, même sans aucune connectivité réseau.
Environnements restreints (IGI 1300)
L'architecture de HP Sure Access est incompatible avec les exigences de l'IGI 1300. Notre solution est la seule alignée sur le guide de l'ANSSI pour les postes de travail à environnements multiples, ouvrant ainsi la voie à une homologation formelle.
Entités NIS2
HP Sure Access répond aux exigences de la directive NIS2 via des « mesures appropriées », une formulation suffisamment vague pour être jugée suffisante sur le papier pour des entités importantes. Mais pour les entités essentielles soumises à un audit de l'ANSSI, le guide des postes de travail à environnements multiples lève toute ambiguïté : un noyau Windows partagé ne répond pas à l'exigence d'isolation. YS::Desktop y répond sans réserve.
Développeurs & Utilisateurs multi-profils
HP Sure Access est conçu pour un accès ponctuel à un système sensible, et non pour faire fonctionner plusieurs environnements de travail actifs en parallèle. YS::Desktop a été conçu pour cela : les environnements de bureau, de développement (ou autres) fonctionnent en parallèle de manière continue.
« Nous avons opté pour YS::Desktop car Sure Access présente toujours une vulnérabilité au sein de Windows. Les mots de passe permettant d'accéder aux données sensibles des micro-VM sont simplement stockés dans un fichier KeePass côté Windows. Si celui-ci est compromis, le niveau de sécurité de la micro-VM n'a plus d'importance. »

Les objections qui reviennent dans chaque évaluation
concernant HP Sure Access, traitées en toute transparence
Prêt pour l'isolation
Sans compromis ?
Démonstration en direct par des spécialistes ayant déjà résolu ces problématiques pour des équipes comme la vôtre.