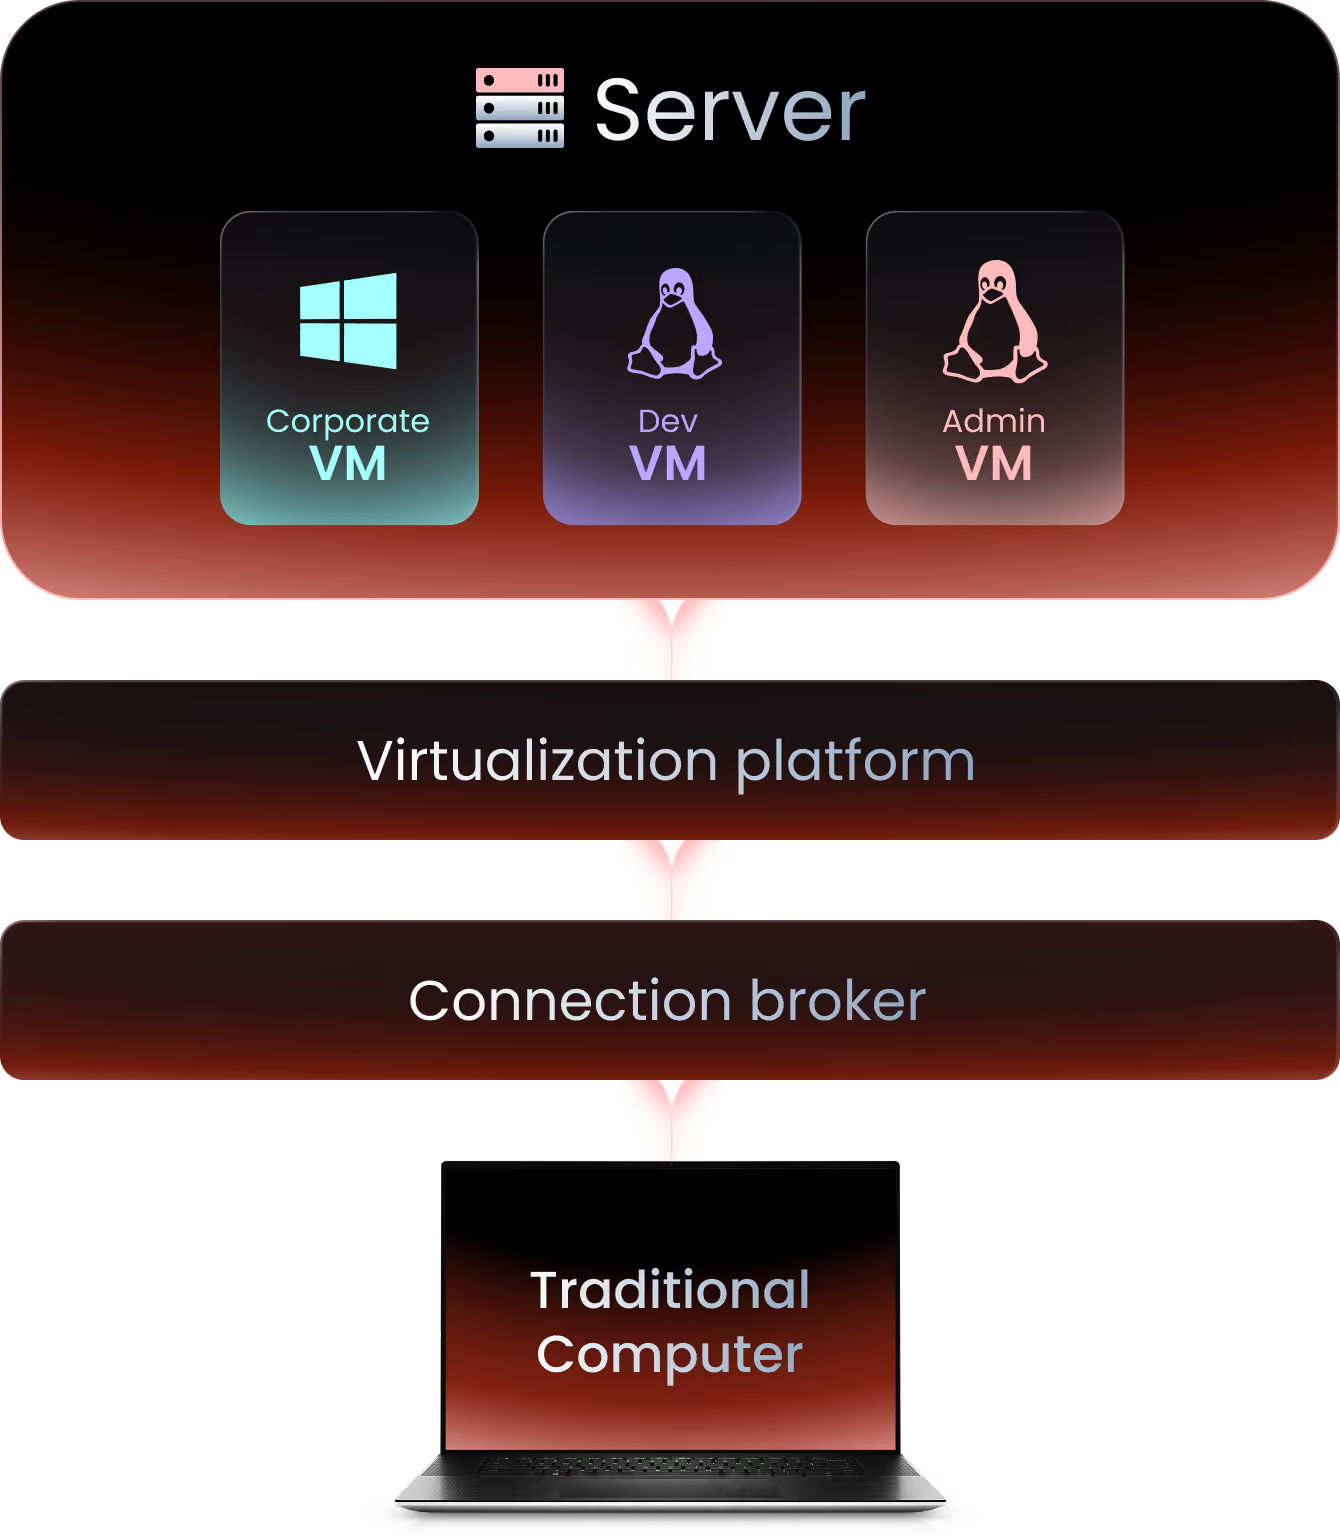
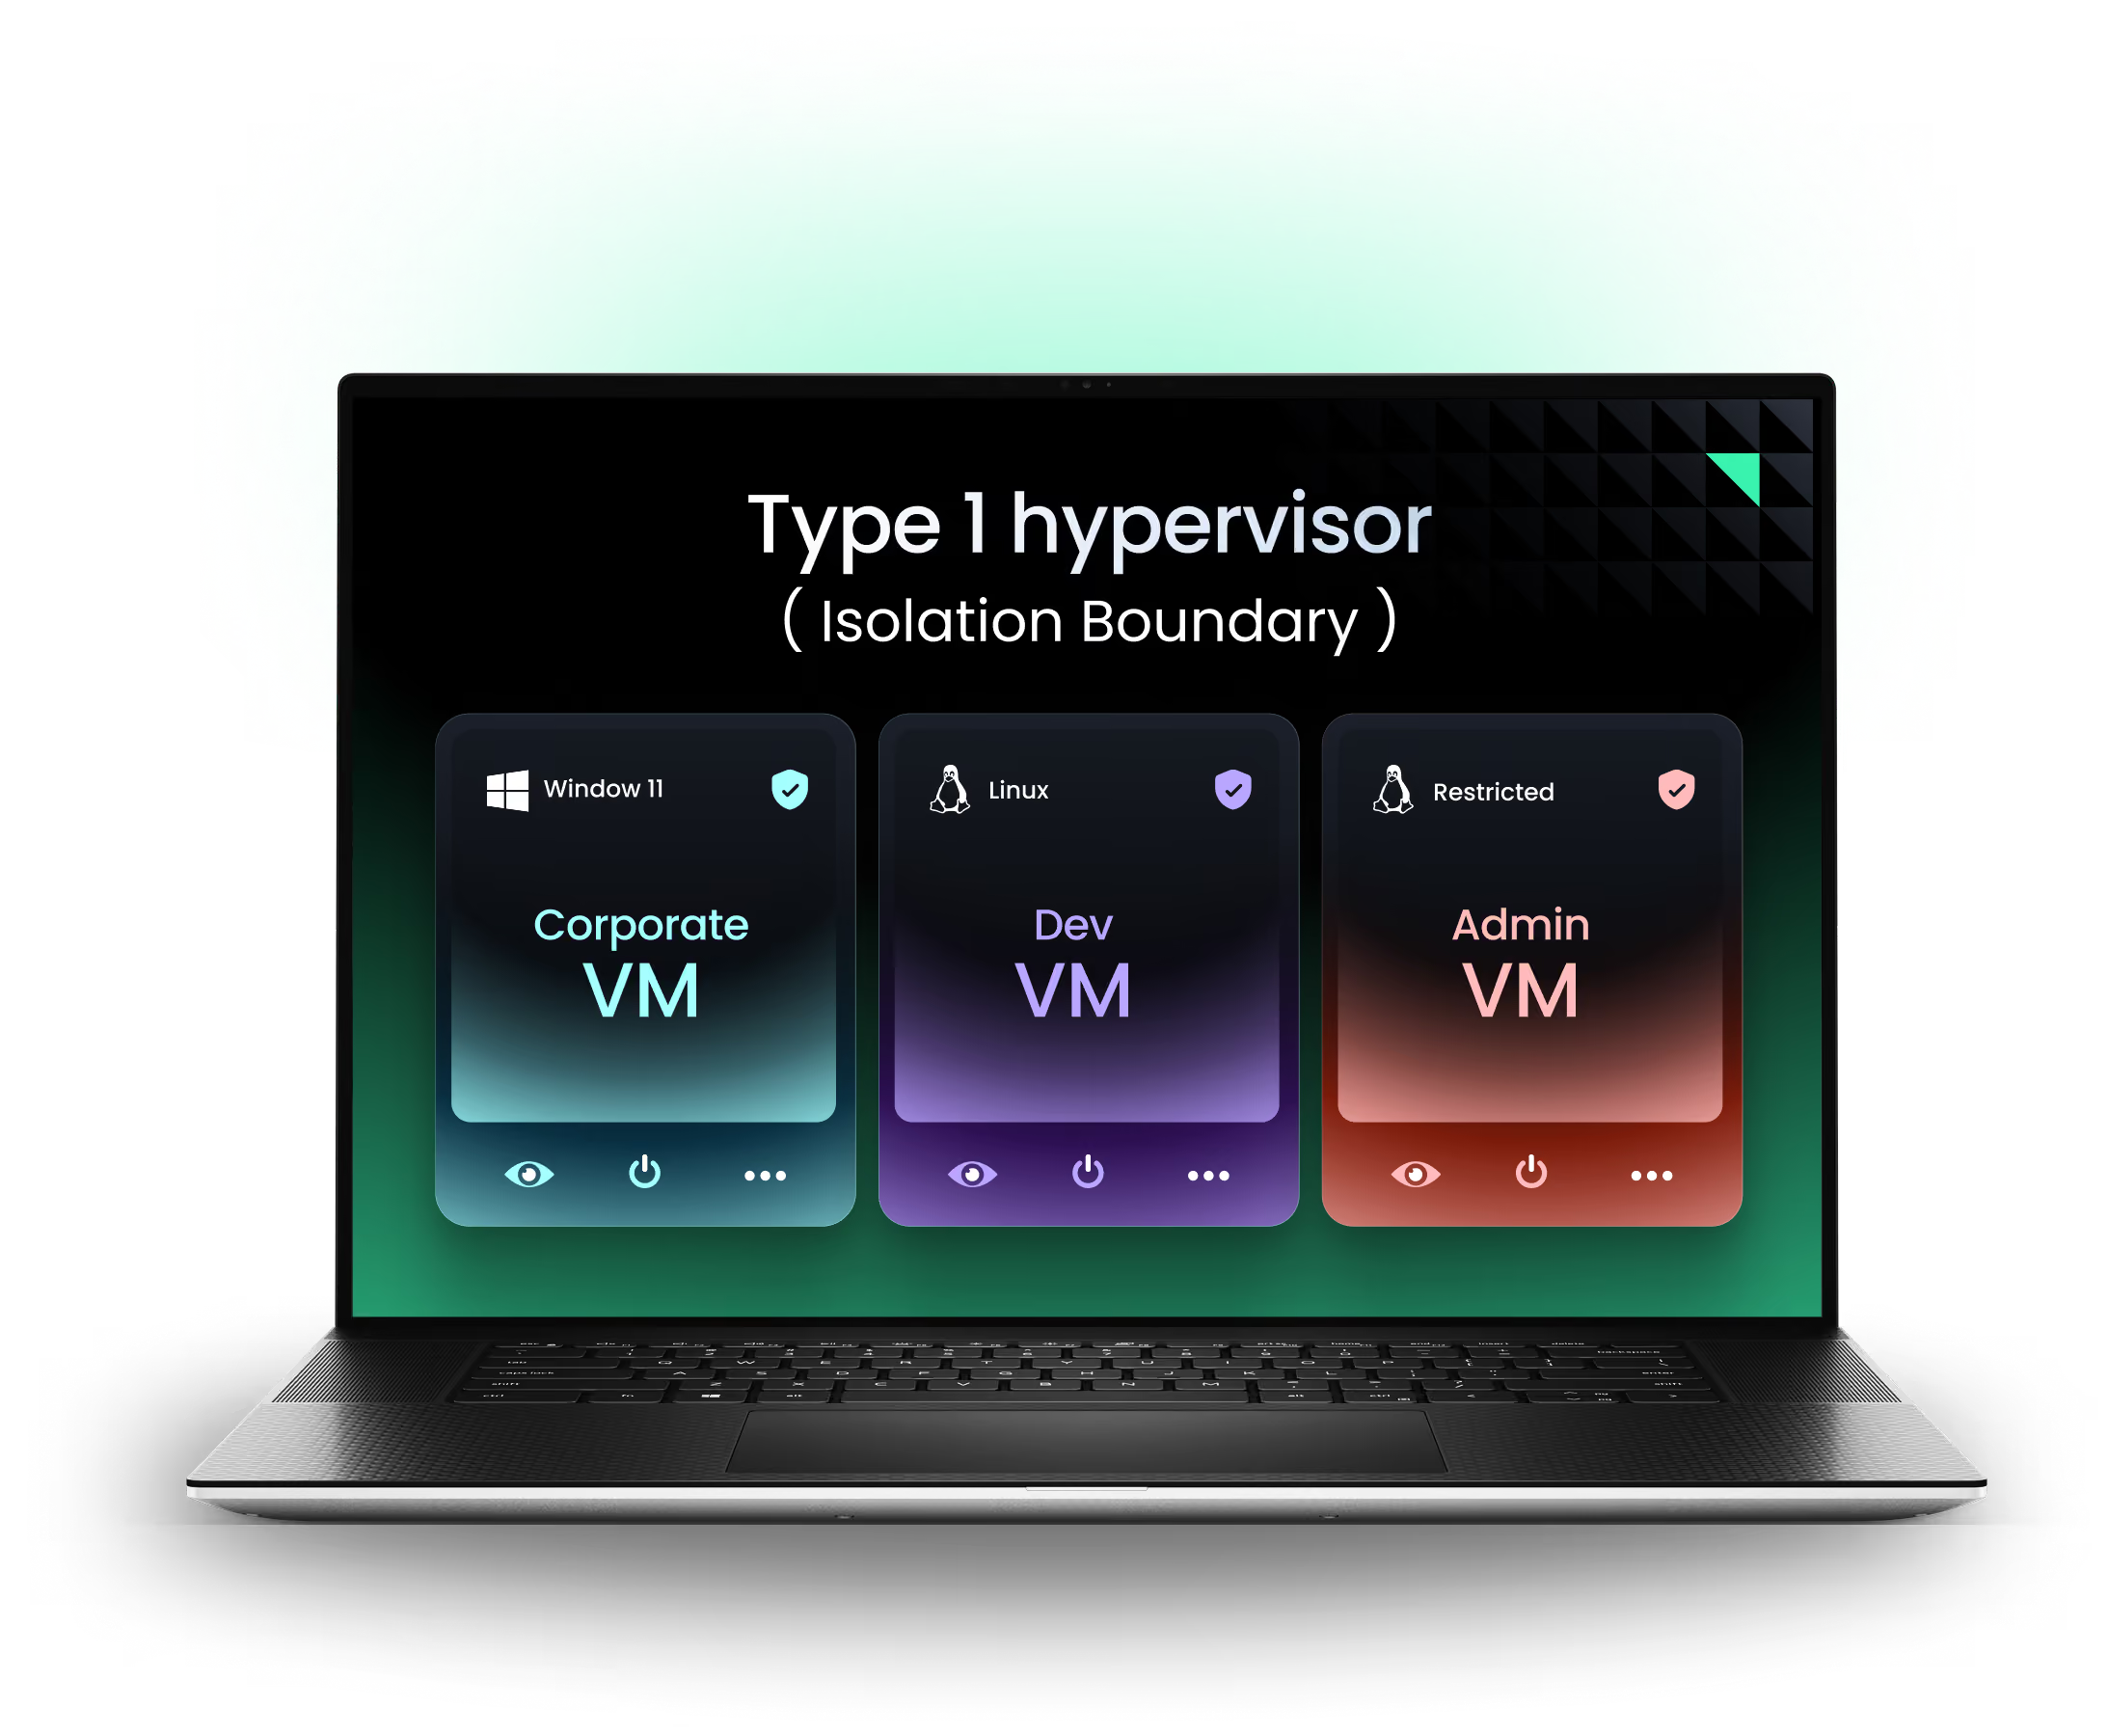
Deux modèles de virtualisation.
Un seul fonctionne quand le réseau est hors service.
Un ordinateur portable. Plusieurs environnements. Aucun centre de données à alimenter.
La VDI a fait une promesse il y a dix ans : protéger les données en les gardant à distance, verrouillées dans une salle serveur et diffusées aux utilisateurs sous forme de pixels. Le problème ? La productivité de vos collaborateurs dépend désormais de la qualité de leur connexion, et vous gérez un centre de données uniquement pour leur permettre d'ouvrir un bureau.
YS::Desktop inverse le modèle. Il transforme un seul ordinateur portable en plusieurs espaces de travail totalement distincts et sécurisés (entreprise, développement, administration, internet, OT, etc.) qui coexistent sur la même machine sans jamais pouvoir communiquer entre eux. Aucun serveur à acheter, aucune passerelle à surveiller, aucune connexion permanente à maintenir.
La sécurité est désormais intégrée à la machine que vos collaborateurs utilisent déjà.

La VDI déporte votre poste de travail.
Nous vous redonnons le contrôle total.
VDI
Matériel
YS::Desktop
Matériel

YS::Desktop VS VDI
Comparatif | YS::Desktop | VDI |
|---|---|---|
 En un mot | Exécute plusieurs environnements totalement isolés sur une seule station de travail. Chacun dispose de son propre noyau système. Fonctionne hors ligne. | Héberge les bureaux dans un centre de données distant. Diffuse uniquement des pixels, session perdue sans réseau. |
 Modèle d'isolation (sécurité) | Isolation complète (air gap) entre les environnements Seul l'hyperviseur contrôle le matériel | > L'isolation se produit entre les machines virtuelles sur le serveur, et non sur le terminal > Si le terminal est compromis, les données ne sont pas protégées et le serveur ne s'en aperçoit même pas |
 Conformité aux réglementations et bonnes pratiques | > NIS2 pour toutes les entités > Guide de l'ANSSI pour l'administration sécurisée > Guide de l'ANSSI pour le poste de travail multi-environnements > Environnements restreints | Ne répond pas à la plupart des réglementations en raison du manque de contrôle d'accès granulaire, d'auditabilité et d'isolation au niveau du protocole |
 Performance | > Allocation dynamique des ressources > Passthrough matériel direct pour les besoins intensifs | > Dépendant de la latence réseau et de la bande passante > Performances dégradées sur les connexions médiocres, inutilisable hors ligne |
 Compatibilité | > Compatible avec tout ce qu'un poste de travail standard prend en charge > Exécute des environnements invités Windows et Linux | > Théoriquement agnostique vis-à-vis du client > Nécessite un courtier (Citrix, Horizon, AVD) pour accéder aux environnements Windows et Linux |
 Déploiement et administration | > Déploiement sur site > Besoin de réinstaller les postes de travail > Administration simplifiée via une console centrale | > Nécessite une infrastructure de centre de données ou de cloud > Coûts d'hébergement initiaux et récurrents élevés > Administration simplifiée via une console centrale |
 Recommandé pour… | > Postes de travail d'administration > Opérations OT de tous types > Entités essentielles et importantes au titre de la directive NIS2 > Environnements restreints > Développeurs > Testeurs d'intrusion > Consultants > Fusions et acquisitions > BYOD | > Applications bureautiques légères > Personnel distant/externalisé > BYOD |
Les points forts de YS::Desktop, et ce que vous y gagnez
OT & Opérations de terrain
Les sites industriels disposent rarement de la connexion ultra-fiable exigée par la VDI et ne devraient souvent pas être exposés à l'extérieur. YS::Desktop fonctionne entièrement hors ligne, offrant à un ingénieur un espace de travail OT verrouillé et un espace de travail IT/Internet séparé sur le même ordinateur portable, sans aucune passerelle entre les deux. Vos équipes restent productives partout, et vous n'ouvrez aucune nouvelle porte d'accès vers vos systèmes critiques.
Poste de travail d'administration (PAW)
Les personnes détenant les clés de vos systèmes les plus sensibles méritent un espace de travail propre et protégé, sans avoir à transporter un second ordinateur portable ou à dépendre d'un serveur rebond, cible privilégiée des attaquants. Pire encore, si ce centre de données tombe en panne, les administrateurs perdent les outils mêmes dont ils ont besoin pour le réparer. YS::Desktop leur offre un espace de travail d'administration dédié, côte à côte avec leur environnement quotidien, afin que les identifiants privilégiés ne soient jamais exposés aux e-mails ou au web. Un seul appareil, une séparation totale, moins de gestion.
Développeurs
Les développeurs sont les utilisateurs qui souffrent le plus du bureau à distance : chaque milliseconde de latence impacte leur travail, leurs compilations et leur débogueur. La VDI supprime précisément la puissance locale dont les développeurs ont besoin. Ajoutez à cela les problèmes de périphériques, d'accélération GPU et d'environnements imbriqués, et vous finissez par leur donner un deuxième ordinateur portable physique. Sinon, vous leur accordez les droits d'administrateur local sur la machine de l'entreprise et perdez tout contrôle. YS::Desktop propose un espace de travail de développement sécurisé et ouvert, juxtaposé à un environnement d'entreprise verrouillé, afin que les développeurs bénéficient de l'environnement qu'ils apprécient tout en vous permettant de reprendre le contrôle sur le système central de l'entreprise.
Environnements restreints (IGI 1300)
Le véritable défi réside dans la séparation entre les différents niveaux de sensibilité. Les recommandations de l'ANSSI sur les architectures sensibles et restreintes reconnaissent le poste de travail comme un lieu valide pour consolider plusieurs environnements. Avec YS::Desktop, chacun s'exécute de manière totalement isolée sur une seule machine physique ; la séparation est appliquée localement par l'hyperviseur lui-même, et non par une connexion réseau à un courtier ou un serveur distant qui pourrait faillir. Chaque environnement agit également comme un appareil physique unique et inventoriable tout au long de son cycle de vie, ce qui simplifie la traçabilité par conception.
Entités NIS2
NIS2 vous demande de segmenter, de contrôler les accès et de le prouver. La plupart des architectures répondent à cela au niveau du cœur de réseau (VLAN, pare-feu, zones réseau). YS::Desktop applique cette même segmentation jusqu'à l'appareil lui-même : chaque environnement est isolé sur la machine, le routage VPN est imposé plutôt que laissé à l'utilisateur, les politiques de sécurité s'adaptent au contexte, et une piste d'audit des activités ne peut être altérée a posteriori. Une conformité que vous pouvez démontrer dans chaque environnement, sur un seul ordinateur portable.
Les questions que se posent les acheteurs lors de la comparaison
YS::Desktop et VDI
Prêt pour l'isolation
Sans compromis ?
Démonstration en direct par des spécialistes ayant déjà résolu ces problématiques pour des équipes comme la vôtre.