Votre client souhaite une station de travail dédiée pour la mission. Vous ne voulez pas gérer un appareil supplémentaire.
C'est une exigence qui figure dans de plus en plus de contrats clients. YS::Desktop y répond sur votre parc informatique actuel, sans ajouter le moindre appareil.
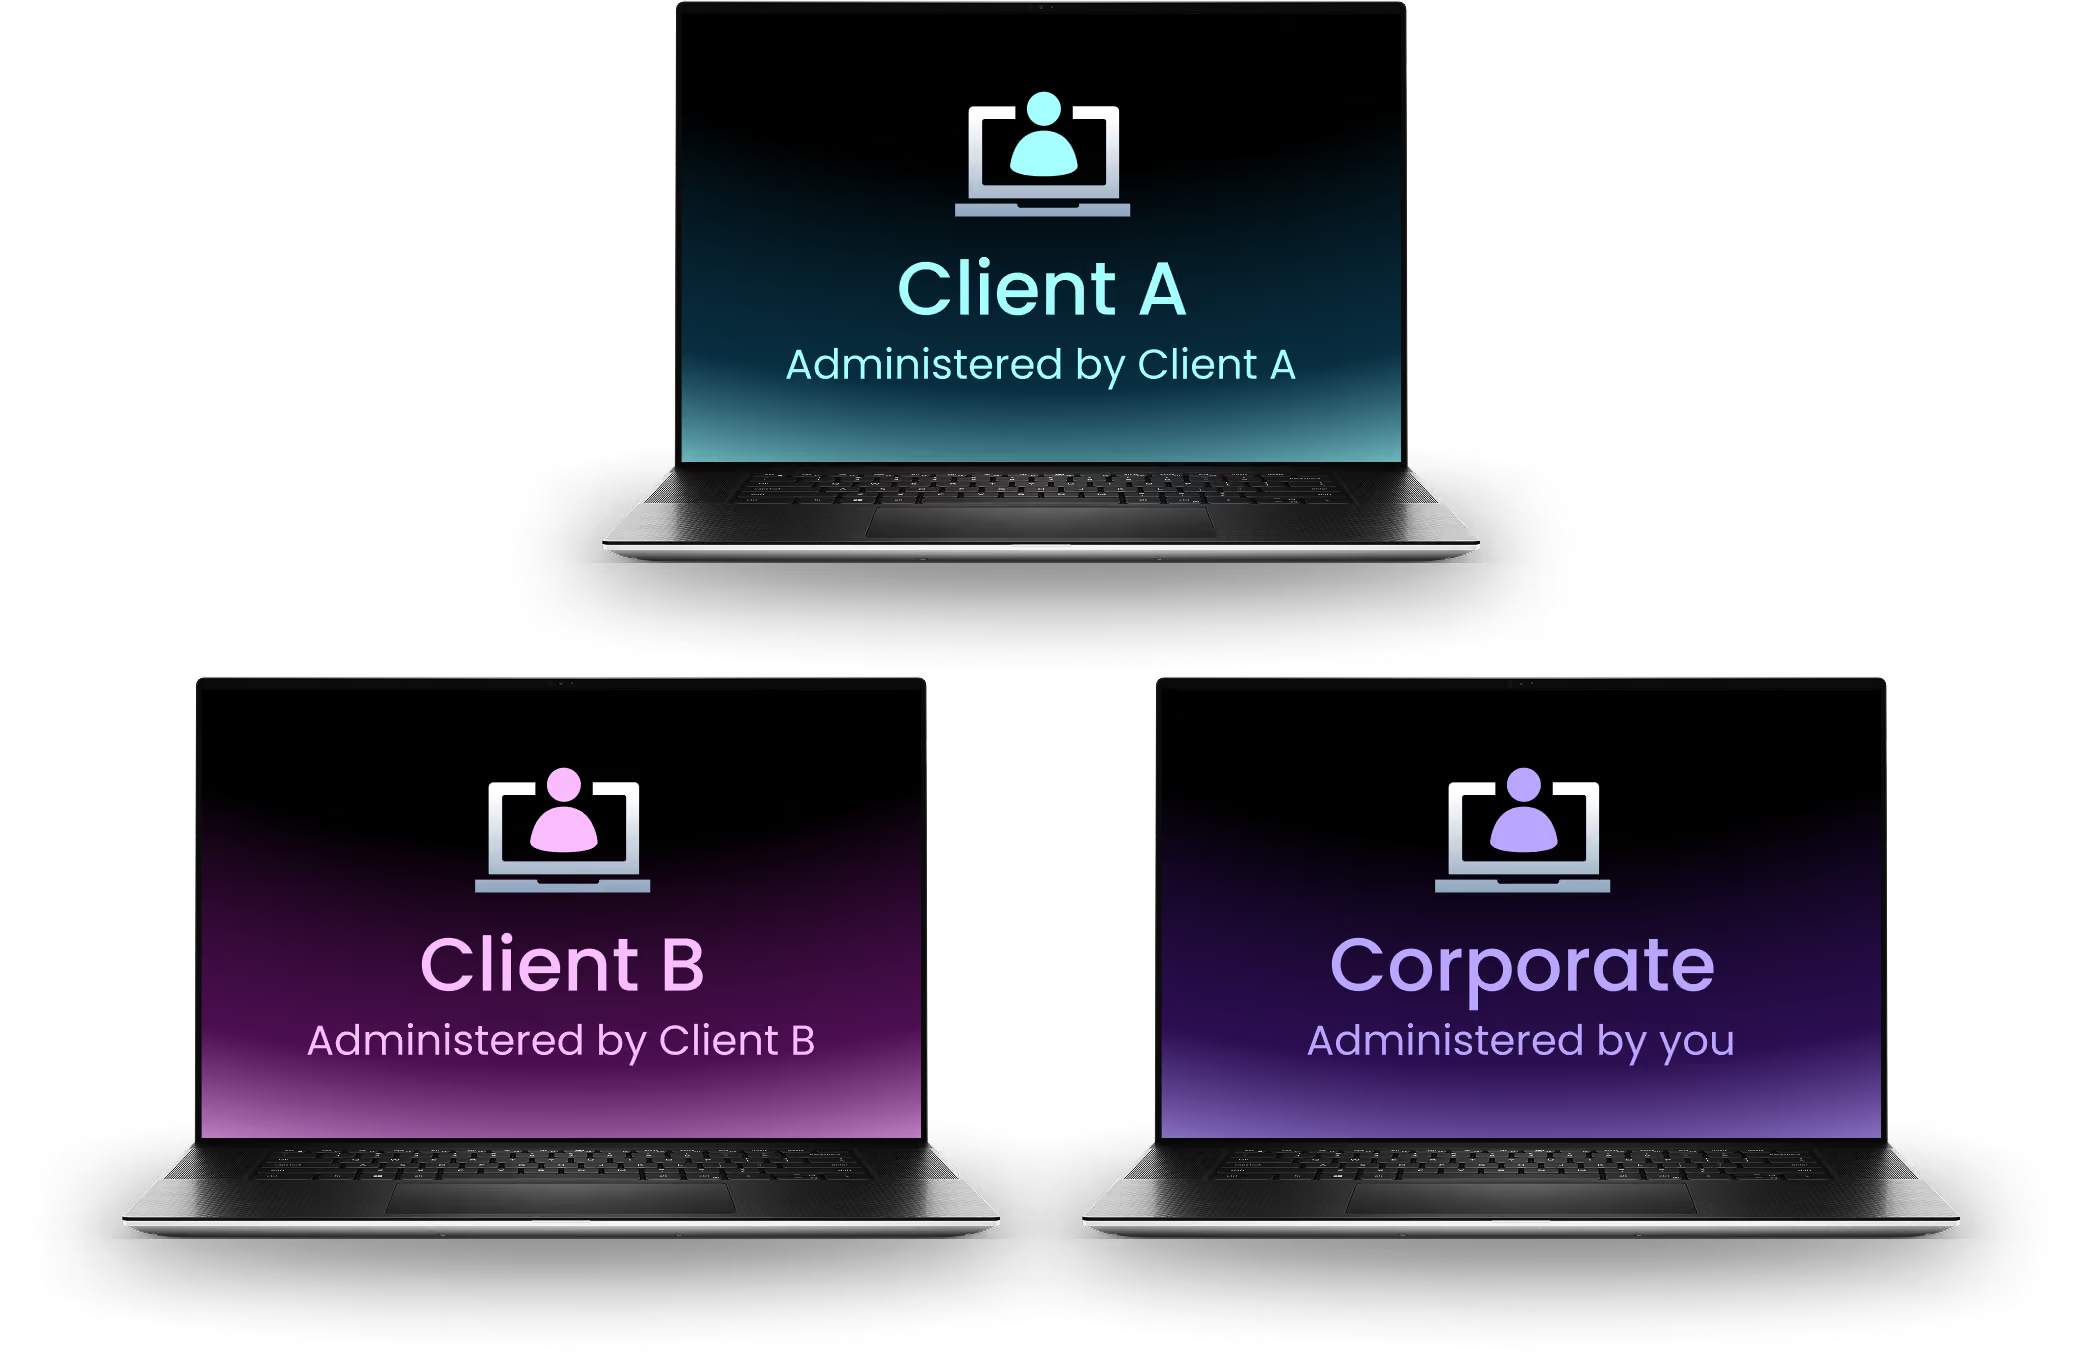
Avant
Après

Un mandat, un ordinateur portable.
Ce n'est pas viable à grande échelle.
Toutes les sociétés de conseil gérant des mandats clients en parallèle se heurtent aux mêmes quatre obstacles.
Toutes les sociétés de conseil gérant des mandats clients en parallèle se heurtent aux mêmes quatre murs.
Chaque nouveau mandat client implique l'achat, l'expédition, la configuration et, à terme, la récupération d'une machine dédiée. Plus de mandats signifie plus de coûts et plus de logistique. Pas plus de marge.
Les clients demandent de plus en plus de visibilité sur l'image maître et les règles de sécurité appliquées aux postes de travail utilisés dans leurs locaux ou sur leurs systèmes. Sur un appareil dont vous êtes le seul propriétaire et administrateur, c'est une question de gouvernance difficile à résoudre.
Sous la pression des délais, un consultant utilise l'ordinateur déjà allumé plutôt que celui dédié au client en question. Allumer la bonne machine et ouvrir la bonne application prend un temps qu'il n'a pas ; les données de la mission finissent donc par être capturées en dehors de l'environnement censé les contenir.

À la fin d'un mandat, votre client souhaite la garantie qu'aucune donnée ni aucun accès ne subsiste sur votre parc. Sans un moyen propre et vérifiable de réinitialiser l'environnement, cette garantie repose sur la confiance accordée au consultant plutôt que sur une preuve technique, et la machine reste souvent partiellement configurée pour la mission suivante.

Isolation totale entre les missions.
Aucun appareil dédié requis.
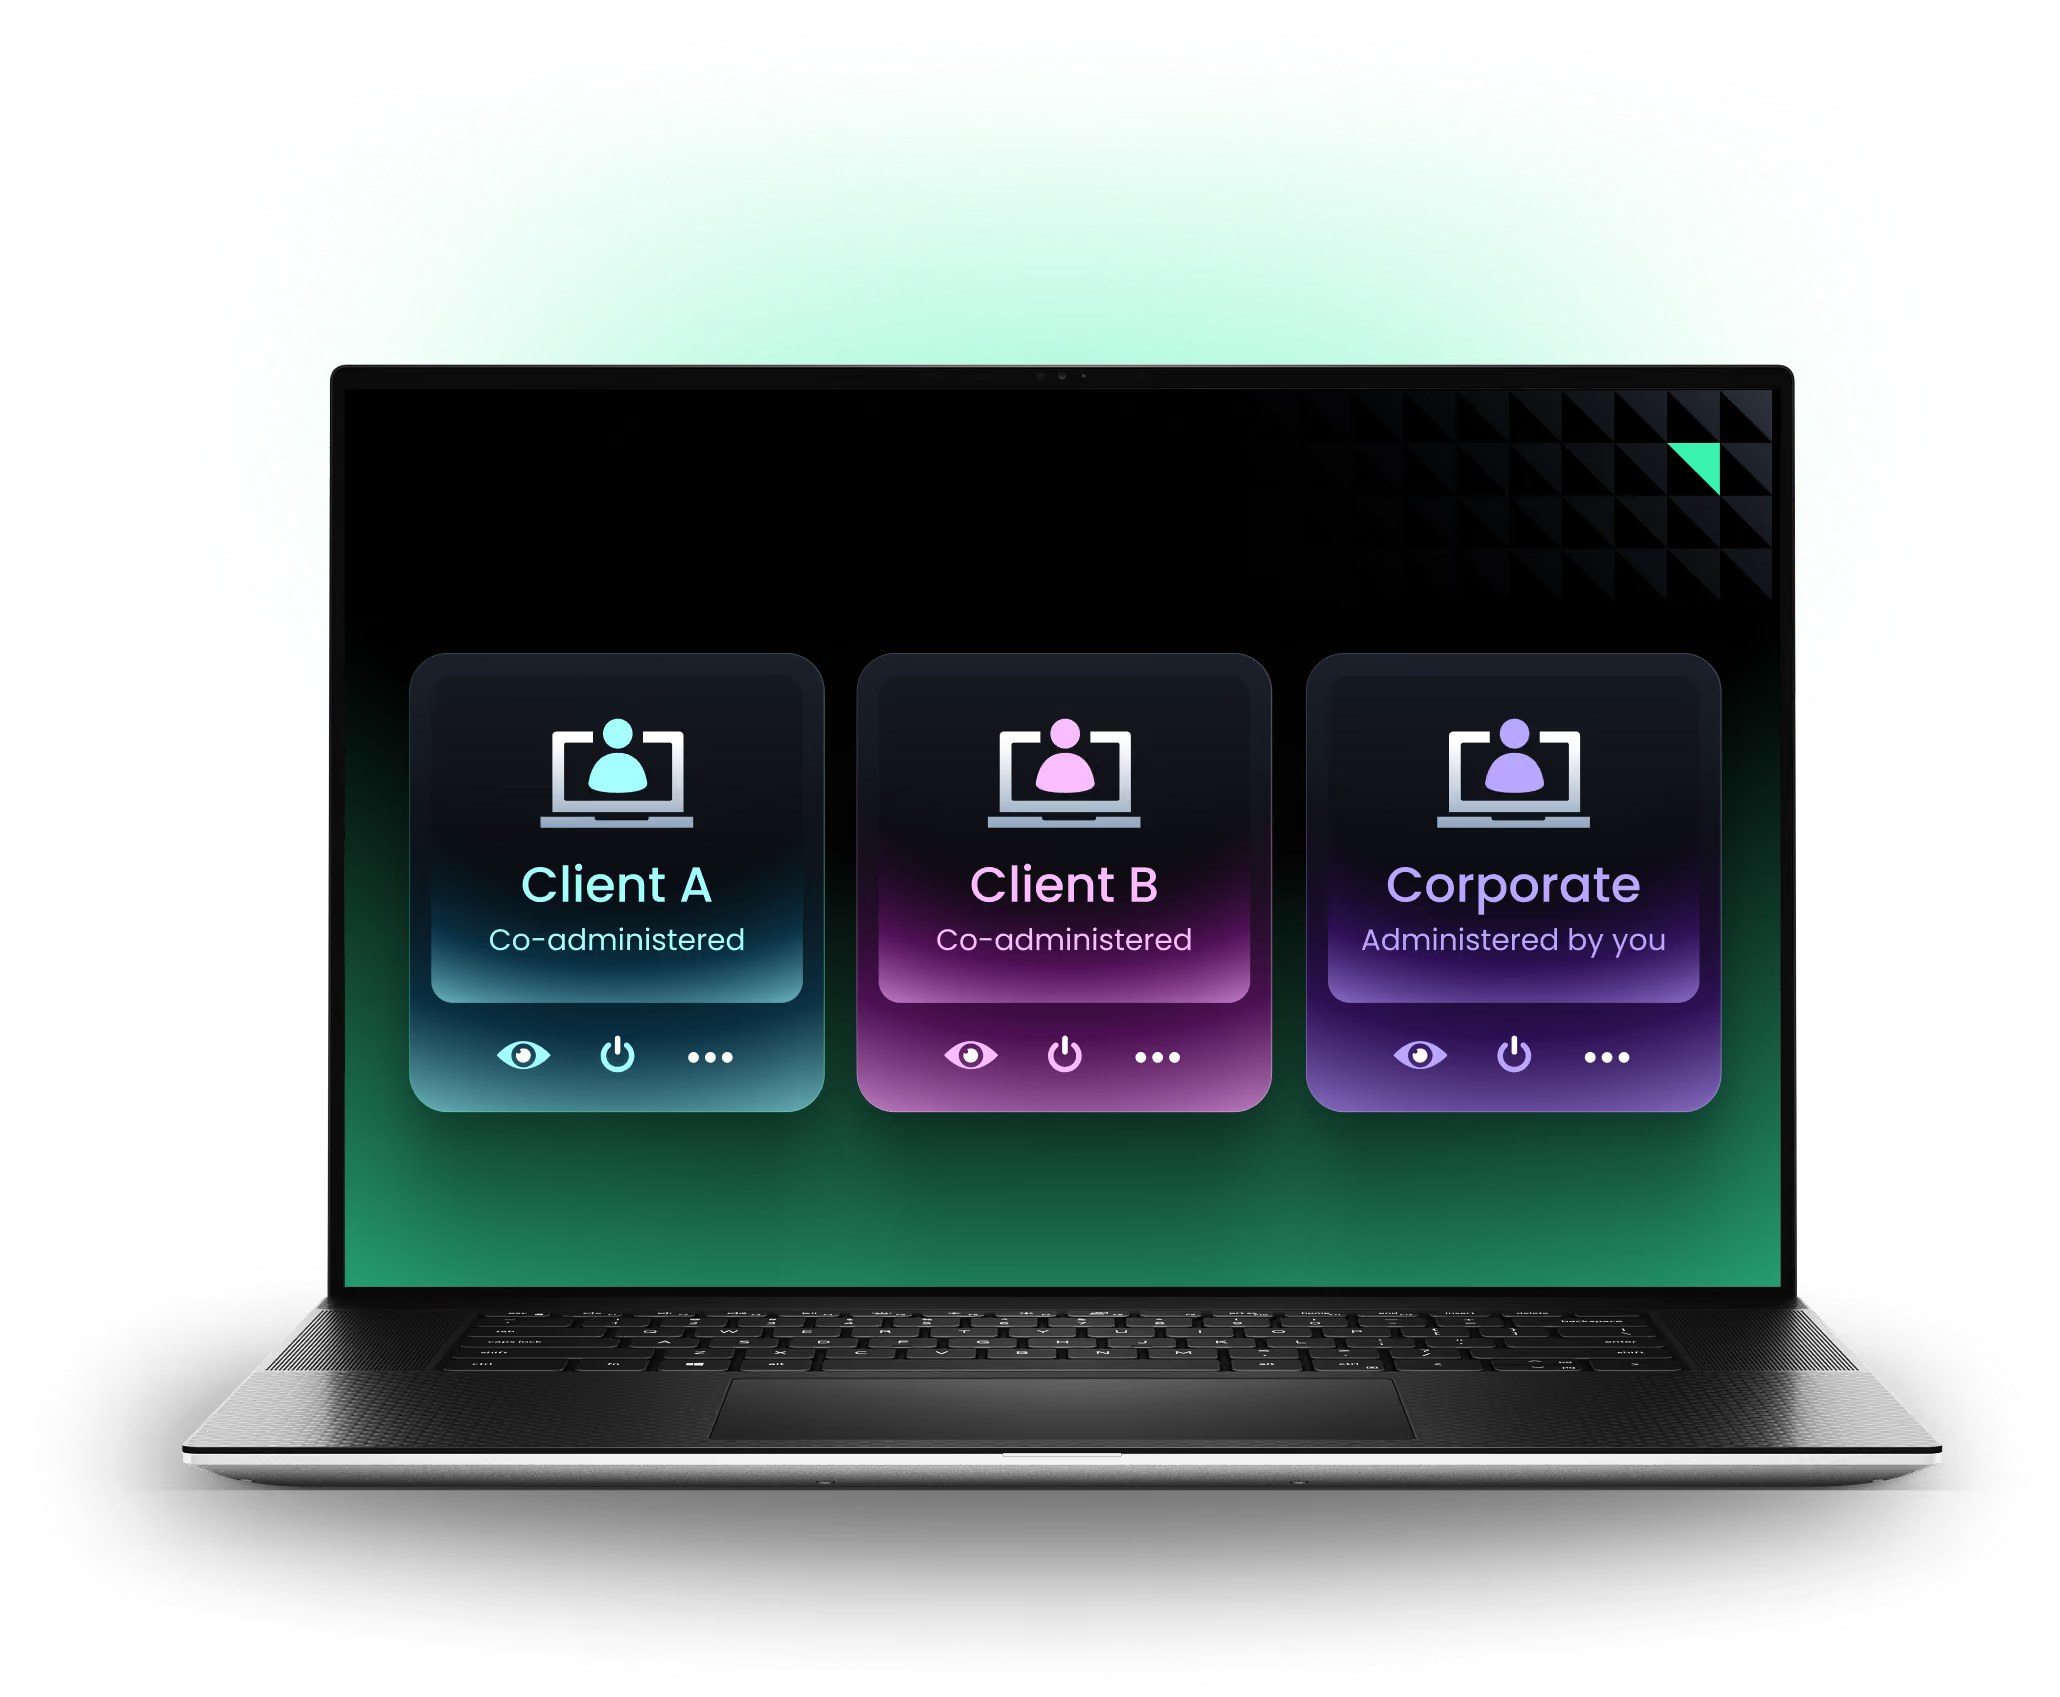
L'hyperviseur de type 1 de YS::Desktop vous permet d'exécuter un environnement totalement isolé pour chaque mission client sur votre parc existant. Ces environnements sont séparés de votre propre environnement d'entreprise et de ceux des autres clients sur le même ordinateur physique, sans avoir à dédier une machine à chaque mandat.


Déployez un nouvel environnement isolé en quelques minutes au début d'un mandat, et récupérez-le tout aussi rapidement à son terme. Plus besoin d'acheter, d'expédier ou de récupérer d'ordinateurs, quel que soit le nombre de missions clients menées en parallèle.


Vos consultants passent de leur environnement d'entreprise à celui de n'importe quel client d'un simple balayage sur le pavé tactile. La rigueur ne se fait plus au détriment de la rapidité.
Chaque environnement de mission conserve son propre journal d'activité, exportable vers le SOC de votre client ou le vôtre avant que l'environnement ne soit récupéré. Lorsque le mandat prend fin et que l'environnement est clôturé, votre client obtient la preuve vérifiable qu'aucune de ses données ou accès ne subsiste sur votre parc informatique, et ce, au-delà de votre simple parole.
Allez plus loin lorsque la politique de sécurité d'un client l'exige : accordez à son équipe informatique ou de sécurité des droits d'administration sur l'environnement de cette mission, l'image maître, les règles de sécurité, ainsi que les politiques USB et réseau, sans jamais exposer votre environnement d'entreprise ou la mission d'un autre client.
Ce que votre directeur des opérations et votre équipe informatique y gagnent
Répondez aux exigences des clients en matière de poste de travail dédié et isolé sans déroger à votre politique de parc standard ni dépasser votre budget matériel actuel.

Arrêtez d'acheter, d'expédier et de mettre au rebut un appareil par mandat client. Le provisionnement et la récupération d'un environnement ne coûtent rien de plus que votre abonnement YS::Desktop actuel.

Gérez plusieurs missions clients simultanées, voire concurrentes, depuis un seul ordinateur portable entièrement partitionné, sans aucune exposition inter-domaines à surveiller ou à justifier pour l'informatique.
Déployez un environnement conforme avant que le consultant ne soit affecté, et restaurez-le à un état propre en quelques minutes une fois le mandat terminé. Fini les cycles d'approvisionnement, les réinstallations d'OS et les files d'attente de tickets.

Ce qui change pour vos
consultants et leurs clients
Des consultants opérationnels dès le premier jour
Aucune demande de matériel ne ralentit le lancement d'une mission. L'environnement est provisionné avant même que l'équipe ne sache que le mandat a commencé.
Les clients obtiennent la visibilité dont ils ont besoin
Sans devenir leur gestionnaire d'appareils, et sans qu'ils ne deviennent les vôtres. La co-administration reste limitée à leur propre domaine.
Aucune excuse pour ne pas utiliser le bon domaine
Rien à démarrer, rien à oublier. L'environnement du client est tout aussi instantanément accessible que votre propre bureau.
Une fin de mission propre et prouvable
Votre client obtient la preuve vérifiable que l'environnement de mission, et tout ce qu'il contient, a été supprimé.
Questions posées par les intégrateurs
Avant de déployer cette solution
Prêt à isoler
sans compromis ?
Découvrez le résultat lorsque vos consultants arrivent en mission chez un client avec un poste de travail qui répond déjà aux exigences de sécurité du client. À chaque fois.