Fini l'ordinateur portable dédié à la criminalistique qui prend la poussière entre deux incidents.
YS::Desktop offre aux équipes CSIRT et SOC un poste de travail d'investigation entièrement isolé sur l'appareil qu'elles utilisent déjà, sans compromettre le confinement ni la conformité.
Avant
Deux appareils, réseau distinct
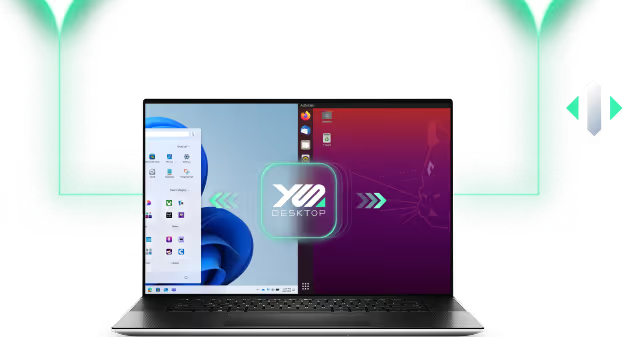
Après
Les deux coexistent, virtualisés, sur un seul appareil.

Modèle traditionnel :
Stations de travail d'investigation physiques dédiées
Dans la pratique de réponse aux incidents, on appelle cela un « jump kit » : un ordinateur portable forensique propre et dédié, toujours maintenu séparé de la production.
C'est une pratique standard en réponse aux incidents, mais elle crée de réels défis :
Passer constamment d'une station de travail quotidienne à une machine d'investigation séparée fragmente le flux de travail de l'analyste, surtout sous la pression d'un incident en cours.
Le provisionnement, le durcissement, la mise à jour et le stockage de stations de travail d'investigation dédiées, y compris les unités de secours pour absorber les pics de charge lors d'incidents majeurs, entraînent une augmentation des coûts et de la complexité.
Un parc de stations de travail spécialisées, utilisées de manière intermittente, est plus difficile à maintenir, à surveiller et à auditer de façon cohérente.

YS::Desktop : une station de travail d'investigation virtualisée et isolée sur un seul appareil
YS::Desktop résout ces problèmes en virtualisant un environnement d'investigation et de remédiation isolé sur le poste de travail existant de l'analyste, contenu au sein de son propre domaine de sécurité :
Fini le changement d'appareil
L'environnement d'investigation s'exécute directement sur le poste de travail de l'analyste et s'active en quelques secondes lors d'un incident. Plus besoin de jongler entre deux machines en pleine investigation, ni de perdre du temps à récupérer un ordinateur portable distinct alors qu'un incident est en cours.
Isolation sans parc dédié
Chaque environnement d'investigation s'exécute au sein de son propre domaine de sécurité, isolé par l'hyperviseur lui-même. Aucun échantillon ne peut atteindre la production ou le poste de travail quotidien, sans nécessiter de machine physiquement séparée pour le garantir, et sans parc dédié à provisionner, sécuriser ou mettre à jour.
Réinitialisation instantanée et propre
Enregistrez un environnement d'investigation dans son état initial, propre, et restaurez-le une fois la remédiation terminée. Plus besoin d'effacer et de réinstaller le système d'exploitation et tous les outils entre deux incidents, ni de stocker des machines de secours pour gérer les pics de charge.
Un canal d'audit dédié
Chaque domaine d'investigation transmet ses activités via un canal de surveillance dédié vers le service d'audit, prêt à alimenter votre pile SIEM/SOC existante. Vous bénéficiez d'une piste d'audit cohérente, plutôt que d'un parc de machines utilisées par intermittence, plus complexe à surveiller.

Les avantages : Réagissez plus vite, réduisez vos coûts, restez en conformité
Fini le temps perdu à récupérer une machine distincte ou à attendre qu'une unité de secours soit prête. L'environnement d'investigation est opérationnel dès que l'analyste en a besoin ; le chronomètre de réponse se déclenche donc immédiatement, sans attendre la résolution de contraintes logistiques.
Plus besoin de gérer un parc dédié à provisionner, sécuriser, mettre à jour et maintenir en réserve pour absorber les pics d'activité. Le coût de préparation aux incidents se limite désormais à l'activation d'un domaine de sécurité, plutôt qu'au maintien d'un ensemble de machines parallèles qui restent inutilisées la majeure partie du temps.
Répondez aux exigences d'isolation de NIS2, ISO/IEC 27035 et des cadres sectoriels — sans avoir besoin d'un parc audité distinct pour le prouver.
« Nous attendions une solution comme la vôtre depuis 15 ans »

Questions que les analystes poseront
avant de choisir une solution
Prêt à isoler
sans compromis ?
Echangez avec des experts qui ont déjà accompagné des équipes comme la vôtre.