

Repenser les environnements de test d'intrusion sans reconstruction constante




Au cours des vingt dernières années, les cyberattaques ont causé plus de 12 milliards de dollars de pertes directes dans le seul secteur financier. Des cas comme celui de Robert Wesbrook mettent en lumière un schéma récurrent : les attaquants infiltrent souvent les réseaux en quelques jours, puis restent en sommeil pendant des semaines ou des mois avant d'extraire des données hautement sensibles d'infrastructures critiques.
Malgré cela, les tests d'intrusion restent sous-utilisés. Seules 32 % des organisations effectuent des tests annuellement ou semestriellement, et seulement 28 % le font trimestriellement. Bien que des réglementations telles que le RGPD aient favorisé leur adoption, plus de la moitié des organisations dépendent encore de testeurs tiers, bien que beaucoup commencent à constituer des équipes internes.
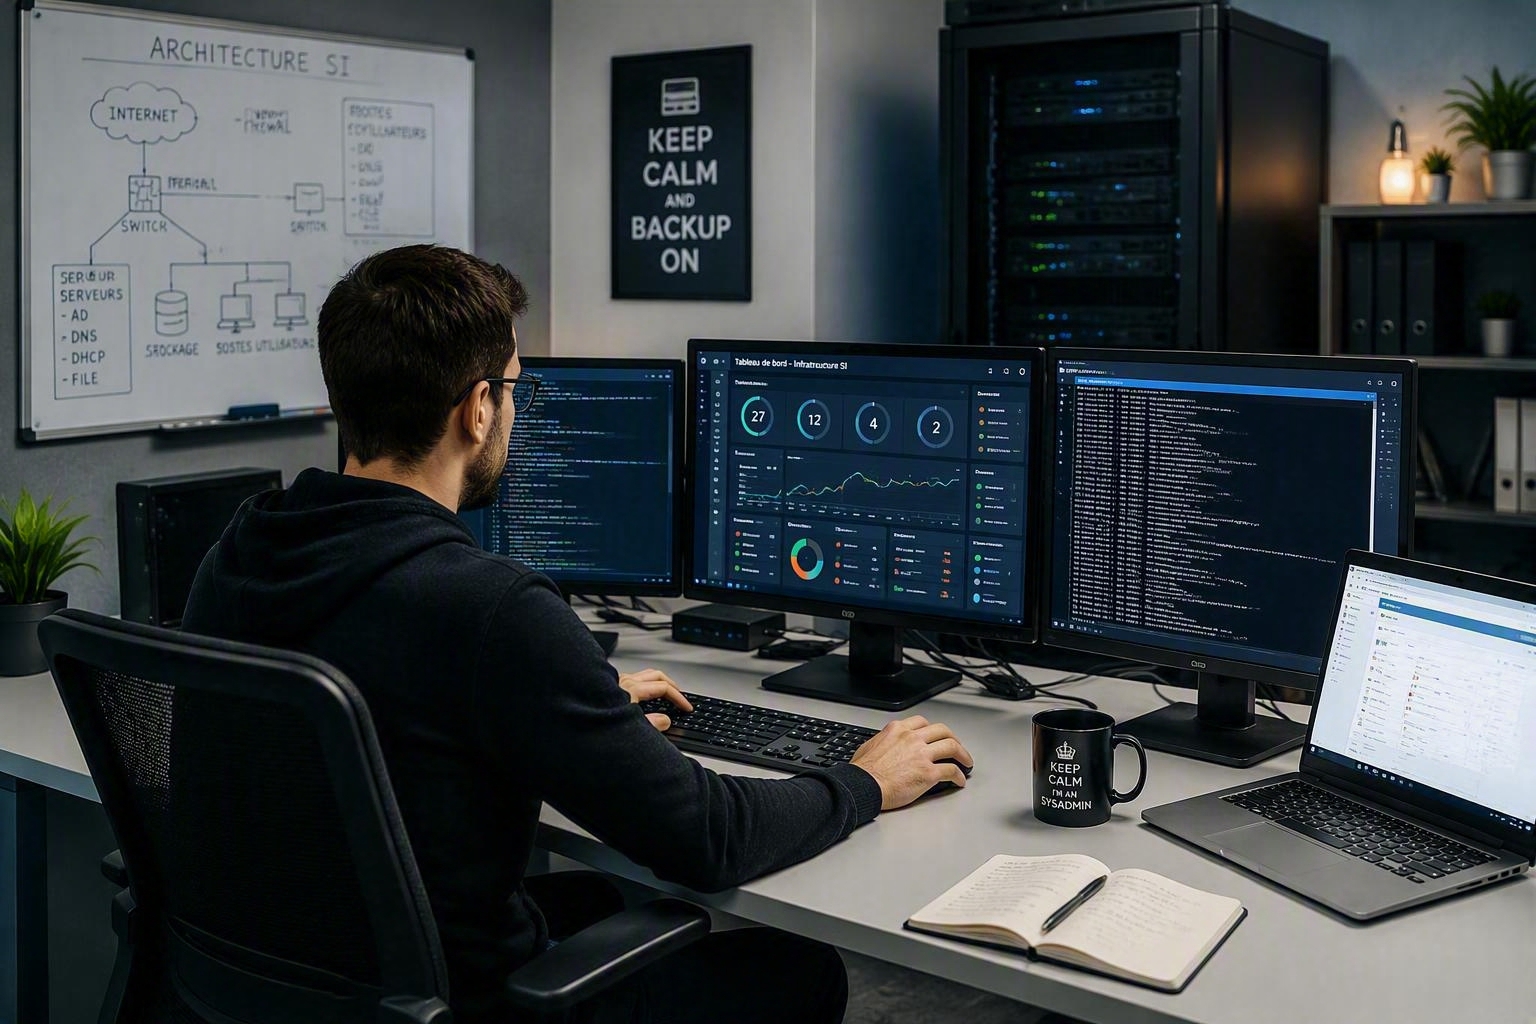
Ces experts remettent en question le système existant. Leur activité principale repose sur l'expérimentation, la manipulation et la prise de risque délibérée. Pourtant, la plupart des choix en matière d'outils et d'infrastructure privilégient l'isolation au détriment de l'ergonomie, de la performance et de l'efficacité du flux de travail. Dans cet article, nous examinons les limites des configurations traditionnelles de test d'intrusion et nous demandons si les approches sur matériel nu (bare-metal) peuvent restaurer ces quatre aspects sans compromettre la sécurité.
Exigences de sécurité, pas préférences d'outils
Le test d'intrusion nécessite de construire une configuration qui réduit les risques de fuite de données, simplifie les re-tests et facilite les interventions en toute sécurité et avec confiance. Sans surprise, les configurations doivent respecter trois principes de sécurité fondamentaux : une isolation stricte, des capacités de réinitialisation faciles et la réversibilité.
L'isolation comme discipline et ses limites pratiques
Lorsque les environnements sont isolés, la contamination croisée devient beaucoup plus difficile. Les données des clients ne fuient pas vers les outils internes ou des missions sans rapport. L'un des moyens les plus simples de rétablir l'ordre dans l'écosystème d'un testeur est de séparer les environnements de test du travail client de manière délibérée et rigoureuse. Pour beaucoup, cette isolation signifie transporter deux stations de travail (air-gapping) : l'une pour les e-mails, les rapports et les tâches de conformité, et une autre sous Linux pour mener les tests sur les systèmes des clients.
Cette configuration persiste lorsqu'ils souhaitent tester de nouveaux outils dans un laboratoire sécurisé. Certains ont peut-être tenté d'installer des machines virtuelles traditionnelles pour réduire leurs frais de kinésithérapie, mais les solutions courantes entraînent généralement une dégradation des performances. Bien qu'elles puissent offrir des restaurations ou des instantanés, elles sont souvent insuffisantes en termes de performance, d'évolutivité et de stabilité.
En conséquence, malgré les inconvénients ergonomiques et financiers, de nombreux testeurs imposent encore une isolation physique stricte - littéralement, à la force de leur dos... et à la sueur de leur front lorsqu'ils doivent transporter les machines.
Le nettoyage fait partie du travail
Mon père disait qu'une cuisine digne de ce nom ne doit laisser aucune trace du repas qui vient d'être préparé. Cette règle s'applique au test d'intrusion
Pour le client, cela garantit la confidentialité, empêche la contamination croisée et préserve une base de référence propre pour les tests futurs. Mais cela implique un compromis : avant chaque nouvelle mission, le testeur doit réinstaller et reconfigurer les outils mêmes qu'il a délibérément supprimés après la précédente. Chaque mission repart de zéro.
Ce n'est pas comme effacer un dessin, c'est comme déchirer toute la feuille de papier, ne laissant rien de réutilisable derrière soi.
Imaginez maintenant si les animateurs devaient travailler ainsi. Au lieu de s'appuyer sur les dessins précédents, ils devraient tout redessiner à partir de zéro à chaque fois, pour une seule seconde de mouvement (ce qui représente environ 24 à 30 dessins). Heureusement, ils peuvent compter sur du papier calque pour éviter cela. Les testeurs, en revanche, n'ont pas d'équivalent.
Lorsqu'un testeur commence une nouvelle mission, chaque environnement doit être reconstruit pièce par pièce. Ce processus est aussi méticuleux, et parfois aussi fastidieux, que de nettoyer les derniers morceaux de papier d'un carnet après en avoir arraché une page.
Virtualisation de nouvelle génération : une option sûre pour le test d'intrusion
Parfois, résoudre un problème nécessite de revisiter des options précédemment écartées. La virtualisation a longtemps été considérée comme impraticable pour le test d'intrusion. Les hyperviseurs de type 2 ne pouvaient pas offrir une isolation suffisamment robuste ; les approches basées sur des hyperviseurs de type 1 étaient jugées trop rigides, trop difficiles à réinitialiser. Finalement, la virtualisation a été écartée en tant qu'option sérieuse pour le test d'intrusion sécurisé.
Revisiter ce que nous avions écarté : la virtualisation sur matériel nu (bare-metal)
Les récentes avancées technologiques ont mis en lumière cette technologie basée sur le « bare-metal », ouvrant la voie à une virtualisation de nouvelle génération telle que la séparation matérielle logique. La séparation logique du matériel physique offre une sécurité renforcée, des performances quasi natives et une isolation réelle.
En supprimant la couche d'émulation présente dans la virtualisation traditionnelle, elle permet aux systèmes d'exploitation d'interagir directement avec le matériel. Le résultat est une isolation native au niveau de l'OS et des performances élevées, sans nécessiter de modifications des environnements isolés. Les données peuvent également rester locales, sans compromettre les périmètres de sécurité.
Cela change fondamentalement la conception des environnements de test d'intrusion. Ce modèle permet d'exécuter plusieurs environnements sur une seule station de travail. Les testeurs peuvent ainsi avoir, sur le même ordinateur portable, un environnement professionnel pour la rédaction des rapports et un environnement Linux pour l'exploitation, qui peut être supprimé à la fin d'une mission. Un seul ordinateur. Plusieurs environnements totalement isolés. Aucune contamination croisée et moins de problèmes de dos liés au transport de deux ordinateurs.
Les environnements peuvent être créés et supprimés à la demande, avec la certitude qu'aucune fuite ne se produira entre eux. Les outils persistent là où ils doivent être, avec leur configuration, éliminant ainsi le besoin de réinstallations constantes.
Les approches de virtualisation de nouvelle génération font de l'hygiène informatique un état par défaut plutôt qu'un effort constant. La rédaction des rapports ne nécessite plus une seconde machine physique, et chaque environnement est confiné dans son propre espace virtuel. L'exploitation reste contenue, tandis que la rédaction peut se poursuivre sans avoir à se reconnecter à une infrastructure de test instable.
L'avantage ultime : des environnements d'exploitation jetables
Un environnement d'exploitation ne doit exister que le temps nécessaire à sa mission. Une fois les vulnérabilités validées, l'impact démontré et les preuves collectées, il y a très peu d'intérêt à maintenir cet environnement actif. Au contraire, le conserver augmente les risques et la charge cognitive.
La séparation matérielle logique transforme la manière dont les testeurs gèrent le nettoyage de l'environnement d'exploitation. Au lieu de traquer manuellement les traces d'accès et les configurations temporaires, le nettoyage devient une propriété structurelle de la configuration. Détruisez l'environnement, et tout disparaît avec lui. Fini les identifiants persistants, les tunnels oubliés ou les sessions à moitié fermées qui pourraient causer des problèmes plus tard.
Chaque test repart d'une base saine et connue, exempte de résidus cachés provenant d'engagements passés. Un environnement où le testeur peut travailler en toute confiance.
C'est peut-être ce qui manquait dans l'approche habituelle des environnements de test d'intrusion. La plupart des discussions se concentrent sur la détection des vulnérabilités, mais pas sur ce qui vient après.
Mais voici le point crucial : les testeurs avaient déjà les crayons dont ils avaient besoin. Ce qui leur manquait, c'était le papier calque.
Une bonne sécurité ne dépend pas seulement de ce que vous trouvez, mais de la propreté avec laquelle vous travaillez.
Le test d'intrusion ne se définit pas uniquement par les vulnérabilités qu'il révèle, mais par la propreté, la fiabilité et la responsabilité avec lesquelles le travail est effectué. Des résultats difficiles à reproduire, des rapports rédigés dans des environnements pollués ou des missions laissant derrière elles des artefacts inutiles sont les symptômes de flux de travail qui n'ont jamais été conçus en tenant compte de la réalité du métier.
Ce dont les testeurs ont besoin, ce n'est pas seulement de meilleurs outils, mais de meilleures conditions pour les utiliser. Un espace stable où la rédaction des rapports n'est pas perturbée par un shell persistant, une session expirée ou un proxy mal configuré. Un environnement où l'isolation est garantie et où le nettoyage n'est pas une réflexion après coup, mais une propriété intégrée.
Nous avons compris que les testeurs n'ont jamais manqué de capacité à dessiner. Ils avaient simplement besoin d'un autre type de papier. C'est pourquoi nous avons conçu une solution qui leur permet de concilier isolation, confidentialité et réutilisabilité, sans aucune friction pour l'utilisateur final.
Cela semble trop beau pour être vrai ? Laissez-nous vous montrer comment nous avons simplifié les choses.
Cela pourrait aussi vous intéresser


Prêt à isoler
Sans compromis ?
Démonstration en direct par des spécialistes qui ont résolu ce problème pour des équipes comme la vôtre.