La Diffusion Restreinte (DR) enfin expliquée




Beaucoup de légendes entourent le concept de Diffusion Restreinte alors si vous êtes las des définitions floues et fluctuantes, vous êtes au bon endroit. Nous sommes sans doute nombreux à être passés par là.
J'avoue que le sujet réveille chez moi de vieux traumatismes de terminologie. Les définitions floues sont une source importante de frustration voire d’une forme d’eczéma intellectuel.
Pour votre tranquillité d'esprit, mais aussi pour préserver ma santé mentale et dermatologique, je me suis plongée dans les textes juridiques et les publications de l'ANSSI afin de comprendre ce qui se cache réellement derrière le fameux SI DR, de son cadre juridique à sa traduction opérationnelle en passant par les différents types d’architectures.
Prenez une boisson chaude et réconfortante, ça va bien se passer.
Qu’est-ce qu’un SI DR : ce que disent la loi et l’ANSSI
Un SI DR est un système contenant des informations sensibles portant la mention Diffusion Restreinte. Le mot clé à retenir ici est mention.
Les informations portant la mention DR ne doivent pas être rendues publiques. Elles peuvent être communiquées aux seules personnes ayant le besoin d’en connaître, c’est-à-dire aux personnes ayant une nécessité d’accéder aux informations pour mener à bien des missions qui leur sont confiées dans le cadre de leurs fonctions.
Protéger ses documents sensibles avec la diffusion restreinte
DR vs Classification : qu’est-ce que ça change ?
Les informations sensibles peuvent être protégées par une mention DR ou une classification. La différence entre information DR et une information classifiée ne se joue pas sur la question de la diffusion mais sur celle de pouvoir refuser ou non une demande d’accès émanant d’une administration.
Pour faire simple, la mention DR ne peut, par elle-même, constituer unmotif de refus de cette demande. Le secret des affaires, non plus. La classification, oui.
Deux scénarios
Exemple : Pour les amateurs du Loup de Wall Street, on va prendre l’exemple d’une société cotée. Dodulard, poids lourd de la charcuterie, se prépare à racheter un ancien concurrent. L’équipe sécu peut décider d’apposer la mention DR sur les documents liés à cette opération. Plus largement, côté infrastructure, le SI DR de Dodulard hébergerait les informations financières de l’entreprise et ses opérations.
Dodulard, société privée, pourrait refuser l’accès de ses documents DR à 90% de ses employés mais pas à l’AMF, sous seul prétexte qu’ils sont marqués DR. Pas plus qu’elle ne pourrait refuser l’accès à laDGCCRF, à la DGFiP, à l’Autorité de la concurrence. Leur pouvoir de contraindre s’impose au-delà de toute question DR.
Changeons de décor. Une journaliste demande l'accès à un document administratif détenu par un ministère. Ici, l'administration peut s'opposer à la communication ; mais seulement si ce document est protégé par l'un des secrets prévus par la loi (CRPA). La mention DR constitue un indice signalant que le document pourrait relever d'un tel régime de protection. Elle ne suffit cependant pas, à elle seule, à justifier un refus.
Pour résumer : que ce soit une entreprise face à un régulateur ou une administration face à un tiers, la mention DR joue le même rôle. Elle sert à limiter la diffusion aux personnes ayant le "besoin d'en connaître" au sein même de l'organisation et en-dehors. Elle ne crée en revanche aucune barrière juridique une fois qu'une demande d'accès légitime est formulée, qu'elle vienne d'un régulateur ou qu'elle soit adressée à une administration. Voilà, on vous le dit ici noir sur blanc, en 4kfull HD.
Note : nous n’aborderons pas ici les niveaux de classification des SI. Mais pour la faire courte : il existe en France deux niveaux de classification “Secret” et“Très Secret”. Fin du mystère.
Le vécu des utilisateurs : le revers de la DR
“On m’a donné un poste sans accès à Internet. Même partager un document, c’est compliqué. C’est pour des raisons de sécurité mais là c’est plus contraignant qu’autre chose. ” Paroles d’un ingénieur dans l’aéronautique.
Dans certaines organisations critiques, un poste DR c’est parfois l’impossibilité d’installer les outils collaboratifs les plus courants. Partager un document en interne relève alors du véritable défi entre interdiction de connecter des périphériques externes, chiffrement des e-mails et droits aux répertoires.
Pour l’équipe de sécurité informatique la création d’un SI dédié au DR relève du bon sens et d’une volonté d’adopter les meilleures pratiques pour protéger l’entreprise. Cependant, sa traduction opérationnelle se fait généralement dans la douleur pour les utilisateurs. Pour eux, la Diffusion Restreinte est synonyme de complexité.
En effet, la mention DR s’accompagne d’un certain nombre de critères techniques et d’actions à suivre pour assurer la protection des assets sensibles, parmi lesquels le tant redouté cloisonnement physique des informations DR.
C’est au nom de ce principe, plus communément appelé “air-gap”, que des administrateurs systèmes, automaticiens et bien d’autres furent condamnés à jongler quotidiennement entre plusieurs postes de travail pour accomplir leurs missions.
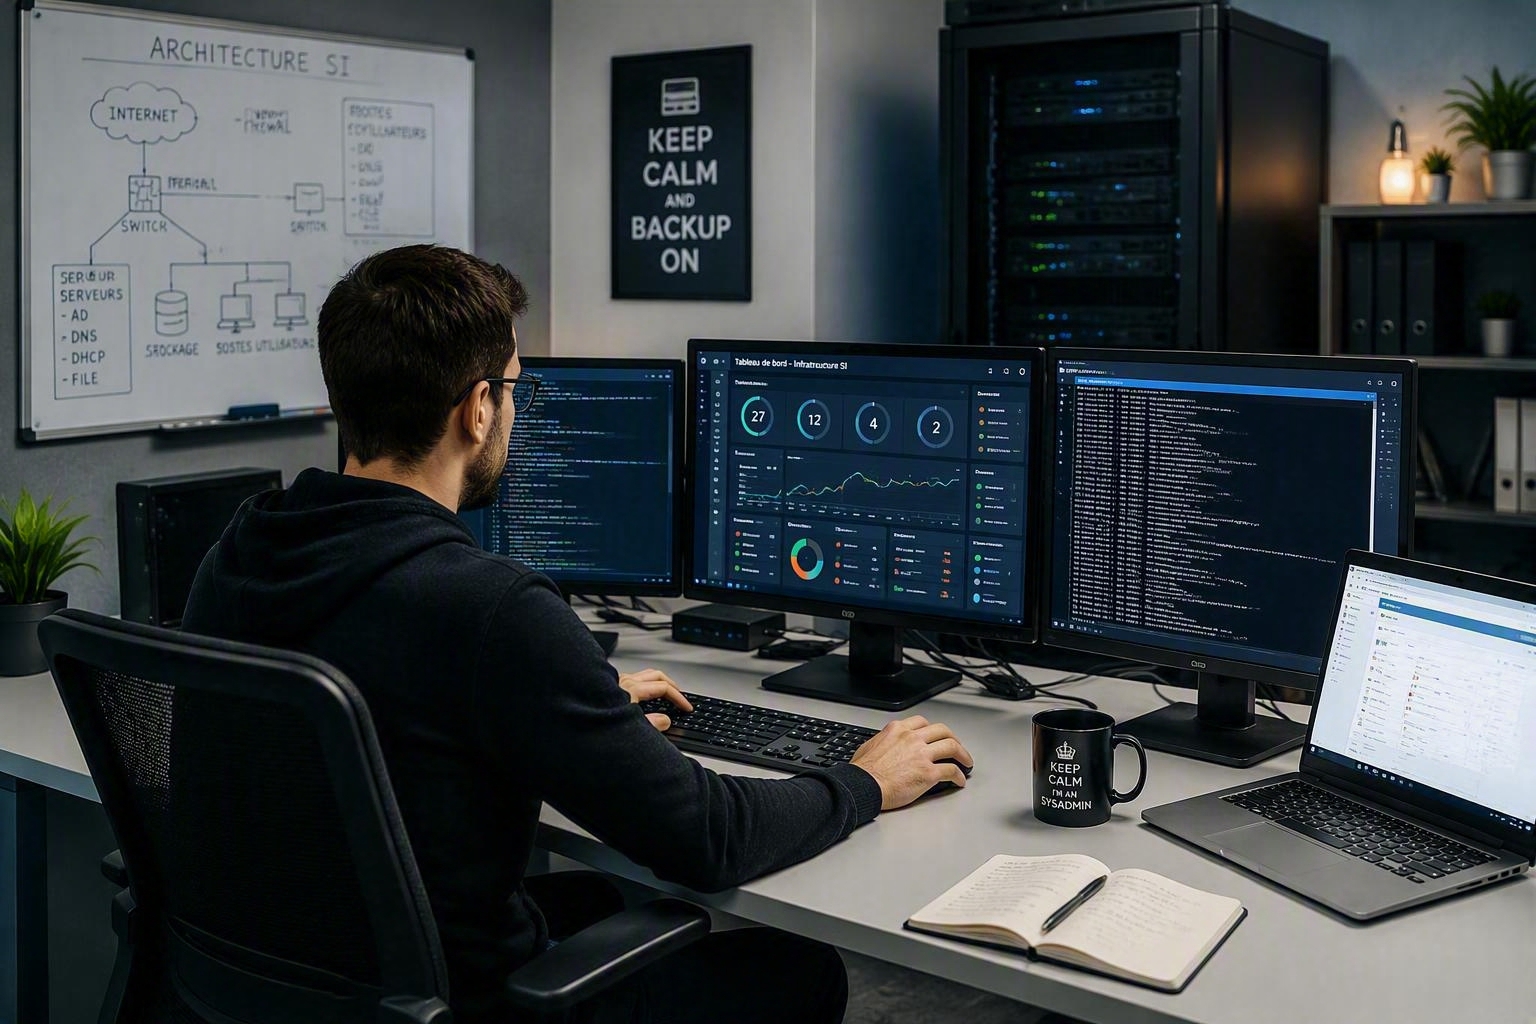
Chez Dodulard, chaque admin reçoit à son arrivée dans l’entreprise pas moins de deux PC : un pour l’administration (marqué DR) et un pour la production. Bienvenue.
Ceux qui y ont échappé au cloisonnement physique n'ont pas eu des expériences plus glorieuses. D'aucun n'auront qu'un seul PC : le DR. Résultat : pas d'accès à Internet pour les recherches ni d'application autre que la messagerie chiffrée.
L'isolation au sens le plus stricte.
Réduire le nombre de postes : un poste multi-environnements ?
Face au casse-tête du multi-PC, le poste multi-environnements (MEWs) suscite un intérêt croissant. L'idée est simple sur le papier : faire cohabiter plusieurs environnements non-classifiés, avec des niveaux de sensibilité différents, sur un seul et même poste de travail. Du NP et du DR, parfaitement isolés l'un de l'autre, sur un seul PC. Fini la valse des deux écrans sur le bureau de nos administrateurs systèmes chez Dodulard.
Dans son récent guide relatif à la sécurisation des postes de travail multi-environnements, l'ANSSI reconnaît la possibilité d'utiliser ce type de poste pour héberger des environnements NP et DR, sous réserve du respect desprincipes de sécurité renforcés et des recommandations exigeantes qu'elle préconise. Concrètement, ce type d'architecture repose sur trois piliers :
Isolation logique
- Une VM dédiée pourchaque domaine d'usage
- Un contrôle strict desflux réseau (pare-feu, segmentation)
- Un VPN non-contournable,lié à chaque environnement
Socle de sécurité durci
- Secure Boot / MeasuredBoot
- Un composant de sécurité physique mettant en œuvre un Root of Trust
- Une base de calcul de confiance (TCB) minimale et maîtrisée
Sécurité opérationnelle
- Chiffrement complet et protection des secrets
- Journalisation segmentéepar environnement
La virtualisation a longtemps porté tous les espoirs de cette architecture. Dans les faits, les solutions traditionnelles ont surtout suscité de la déception : pas assez scalables, trop dépendantes d'une connexion internet stable, ou tout simplement pas assez performantes pour des usages métier exigeants.
Les limites des hyperviseurs classiques pour le DR
Le problème des solutions de virtualisation traditionnelles ne tient pa qu'à des questions de confort. Il est structurel.
Première faiblesse : une interaction mal contrôlée entre les VM elles-mêmes, mais aussi entre chaque VM et l'hôte. Plus les environnements se parlent sans contrôle strict, plus la surface d'attaque s'élargit, exactement l'inverse de ce que recherche une architecture DR.
Deuxième faiblesse, plus insidieuse : la vulnérabilité aux attaques parcanaux auxiliaires. La plupart des plateformes de virtualisation allouent dynamiquement CPU et mémoire aux VM selon la demande en temps réel. Hélas,cette réallocation dynamique crée de la charge à chaque changement, dégrade la prévisibilité des performances, et surtout elle génère des signaux temporels que des attaquants peuvent exploiter pour percer l'isolation entre VM.
À cela s'ajoute le risque d'attaques VM-to-hypervisor. Quand hyperviseur et VM se partagent les mêmes cœurs CPU, des données peuvent fuiter via le cacherésiduel ou le prédicteur de branchement. De quoi ouvrir la voie à des évasions de VM, qu'elles soient inter-VM ou VM-vers-hyperviseur.
Prenons Hyper-V, puisqu'il reste une référence largement déployée : son isolation dépend en grande partie de l'intégrité de la partition racine, qui fait tourner Windows et gère les pilotes pour l'ensemble des VM. Autrement dit, la robustesse de toute l'architecture repose sur un socle Windows. C’est un point qui mérite d'être posé sur la table avant de faire reposer une architecture DR dessus.
Ces faiblesses se retrouvent également dans le VDI, puisque celui-cis'appuie généralement sur ces mêmes hyperviseurs (Hyper-V, VMware) côté serveur : il en hérite les limites d'isolation sans les corriger, et y ajoute sa propre dépendance à la qualité du réseau synonyme de latence pour l'utilisateur final. Pas de chance pour les équipes de maintenance opérant à distance !
Ainsi, si le VDI peut être utilisé pour bâtir un poste multi-environnement,ce n'est qu'à titre de mesure compensatoire, généralement perçue comme moins robuste sur le plan de la sécurité. L'ANSSI recommande plutôt, en option de référence, un poste de travail multi-environnement à hébergement local.
Le cadre réglementaire ne va pas dans le sens de l'indulgence en matière de sécurité. À l'heure où les équipes de sécurité IT cherchent un modèle qui allie enfin isolation stricte et efficacité opérationnelle, de nouvelles approches émergent comme des alternatives fiables au VDI ou au DaaS. Certaines d'entre elles s'appuient sur des hyperviseurs de type 1, dits bare-metal, permettant un cloisonnement au niveau de la couche matérielle et un hébergement local des données.
Conclusion
Voilà, la boisson chaude a eu le temps de refroidir, mais le constat est là : la reconnaissance par l'ANSSI du poste multi-environnement pour les architectures NP/NP, NP/DR et même DR/DR est un des signaux du changement de paradigme.
Elle révèle une vraie friction entre les exigences de sécurité, leur traduction opérationnelle, et les besoins réels des utilisateurs. Chez Kerys, on le voit aussi. Il y a non seulement un engouement croissant pour le cloisonnement, mais un souci réel, chez les équipes IT, de l'expérience utilisateur.
Elles ont compris que, de toute façon, si leur solution échoue à convaincre les utilisateurs finaux, ces derniers chercheront une alternative plus ou moins risquée. Le poste multi-environnements répond justement à cette problématique. Et les architectures bare-metal, elles, commencent à transformer ce rêve en option crédible.
Notre hyperviseur de type 1, YS::Desktop, tient déjà ses promesses au sein d'organisations critiques.
Contactez-nous pour voir comment on peut traduire l’équation isolation stricte + confort utilisateur pour votre organisation.
Cela pourrait aussi vous intéresser



Prêt à isoler
Sans compromis ?
Démonstration en direct par des spécialistes qui ont résolu ce problème pour des équipes comme la vôtre.