Simplifier l'informatique : les opportunités des postes de travail multi-environnements




Les pentesters et les opérateurs de maintenance : un paradoxe de mobilité
L'isolation physique a longtemps été traitée comme la « cuisine de Francfort » de la cybersécurité. Le design de Margarete Schütte-Lihotzky a révolutionné l'architecture domestique dans les années 1920 en séparant la petite cuisine fonctionnelle des espaces de vie. Cela simplifiait la vie quotidienne et améliorait la sécurité (gestion du gaz, de la chaleur et des outils). Mais les générations suivantes ont critiqué sa rigidité, car elle isolait la personne dans la cuisine et rendait les usages détournés courants (tiroirs prédéfinis ne correspondant pas aux habitudes réelles des utilisateurs). L'isolation physique partage la même histoire. Elle était essentielle, efficace et transformatrice, mais à mesure que les pratiques ont évolué, ses limites sont apparues : elle isole les équipes de terrain, complique la collaboration et introduit des frictions opérationnelles pour les équipes, des pentesters aux équipes de maintenance.
Quand les murs de sécurité deviennent des barrières opérationnelles
L'isolation physique fait ressortir le même paradoxe que la cuisine de Francfort : le conflit entre le besoin d'isoler l'environnement – une zone de cuisson séparée de l'espace de repos – et l'évolution de la réalité opérationnelle.
Dans la plupart des organisations, les postes de travail des utilisateurs sont là où le métier s'exerce. Pourtant, alors que la cybersécurité exige un isolement strict et sans compromis, le travail moderne est devenu intrinsèquement mobile et fluide. Les collaborateurs changent constamment de contexte, collaborent avec des partenaires externes, gèrent des outils internes et accèdent à des ressources sensibles, souvent depuis un seul appareil et plusieurs lieux. Pour de nombreux rôles, cette contradiction est devenue un fardeau opérationnel quotidien.
Les équipes de cybersécurité ne font pas exception. Prenons le cas des testeurs d'intrusion : beaucoup parcourent le pays avec plusieurs ordinateurs portables dédiés à des environnements clients distincts. Un pentester séjournant à l'hôtel peut devoir ouvrir plusieurs machines à la fois — une par projet — en basculant continuellement entre elles juste pour maintenir une séparation adéquate. La sécurité est préservée, mais au prix de l'ergonomie, de la productivité et de la santé mentale.
Les restes : le coût d'une sécurité rigide pour les équipes de terrain
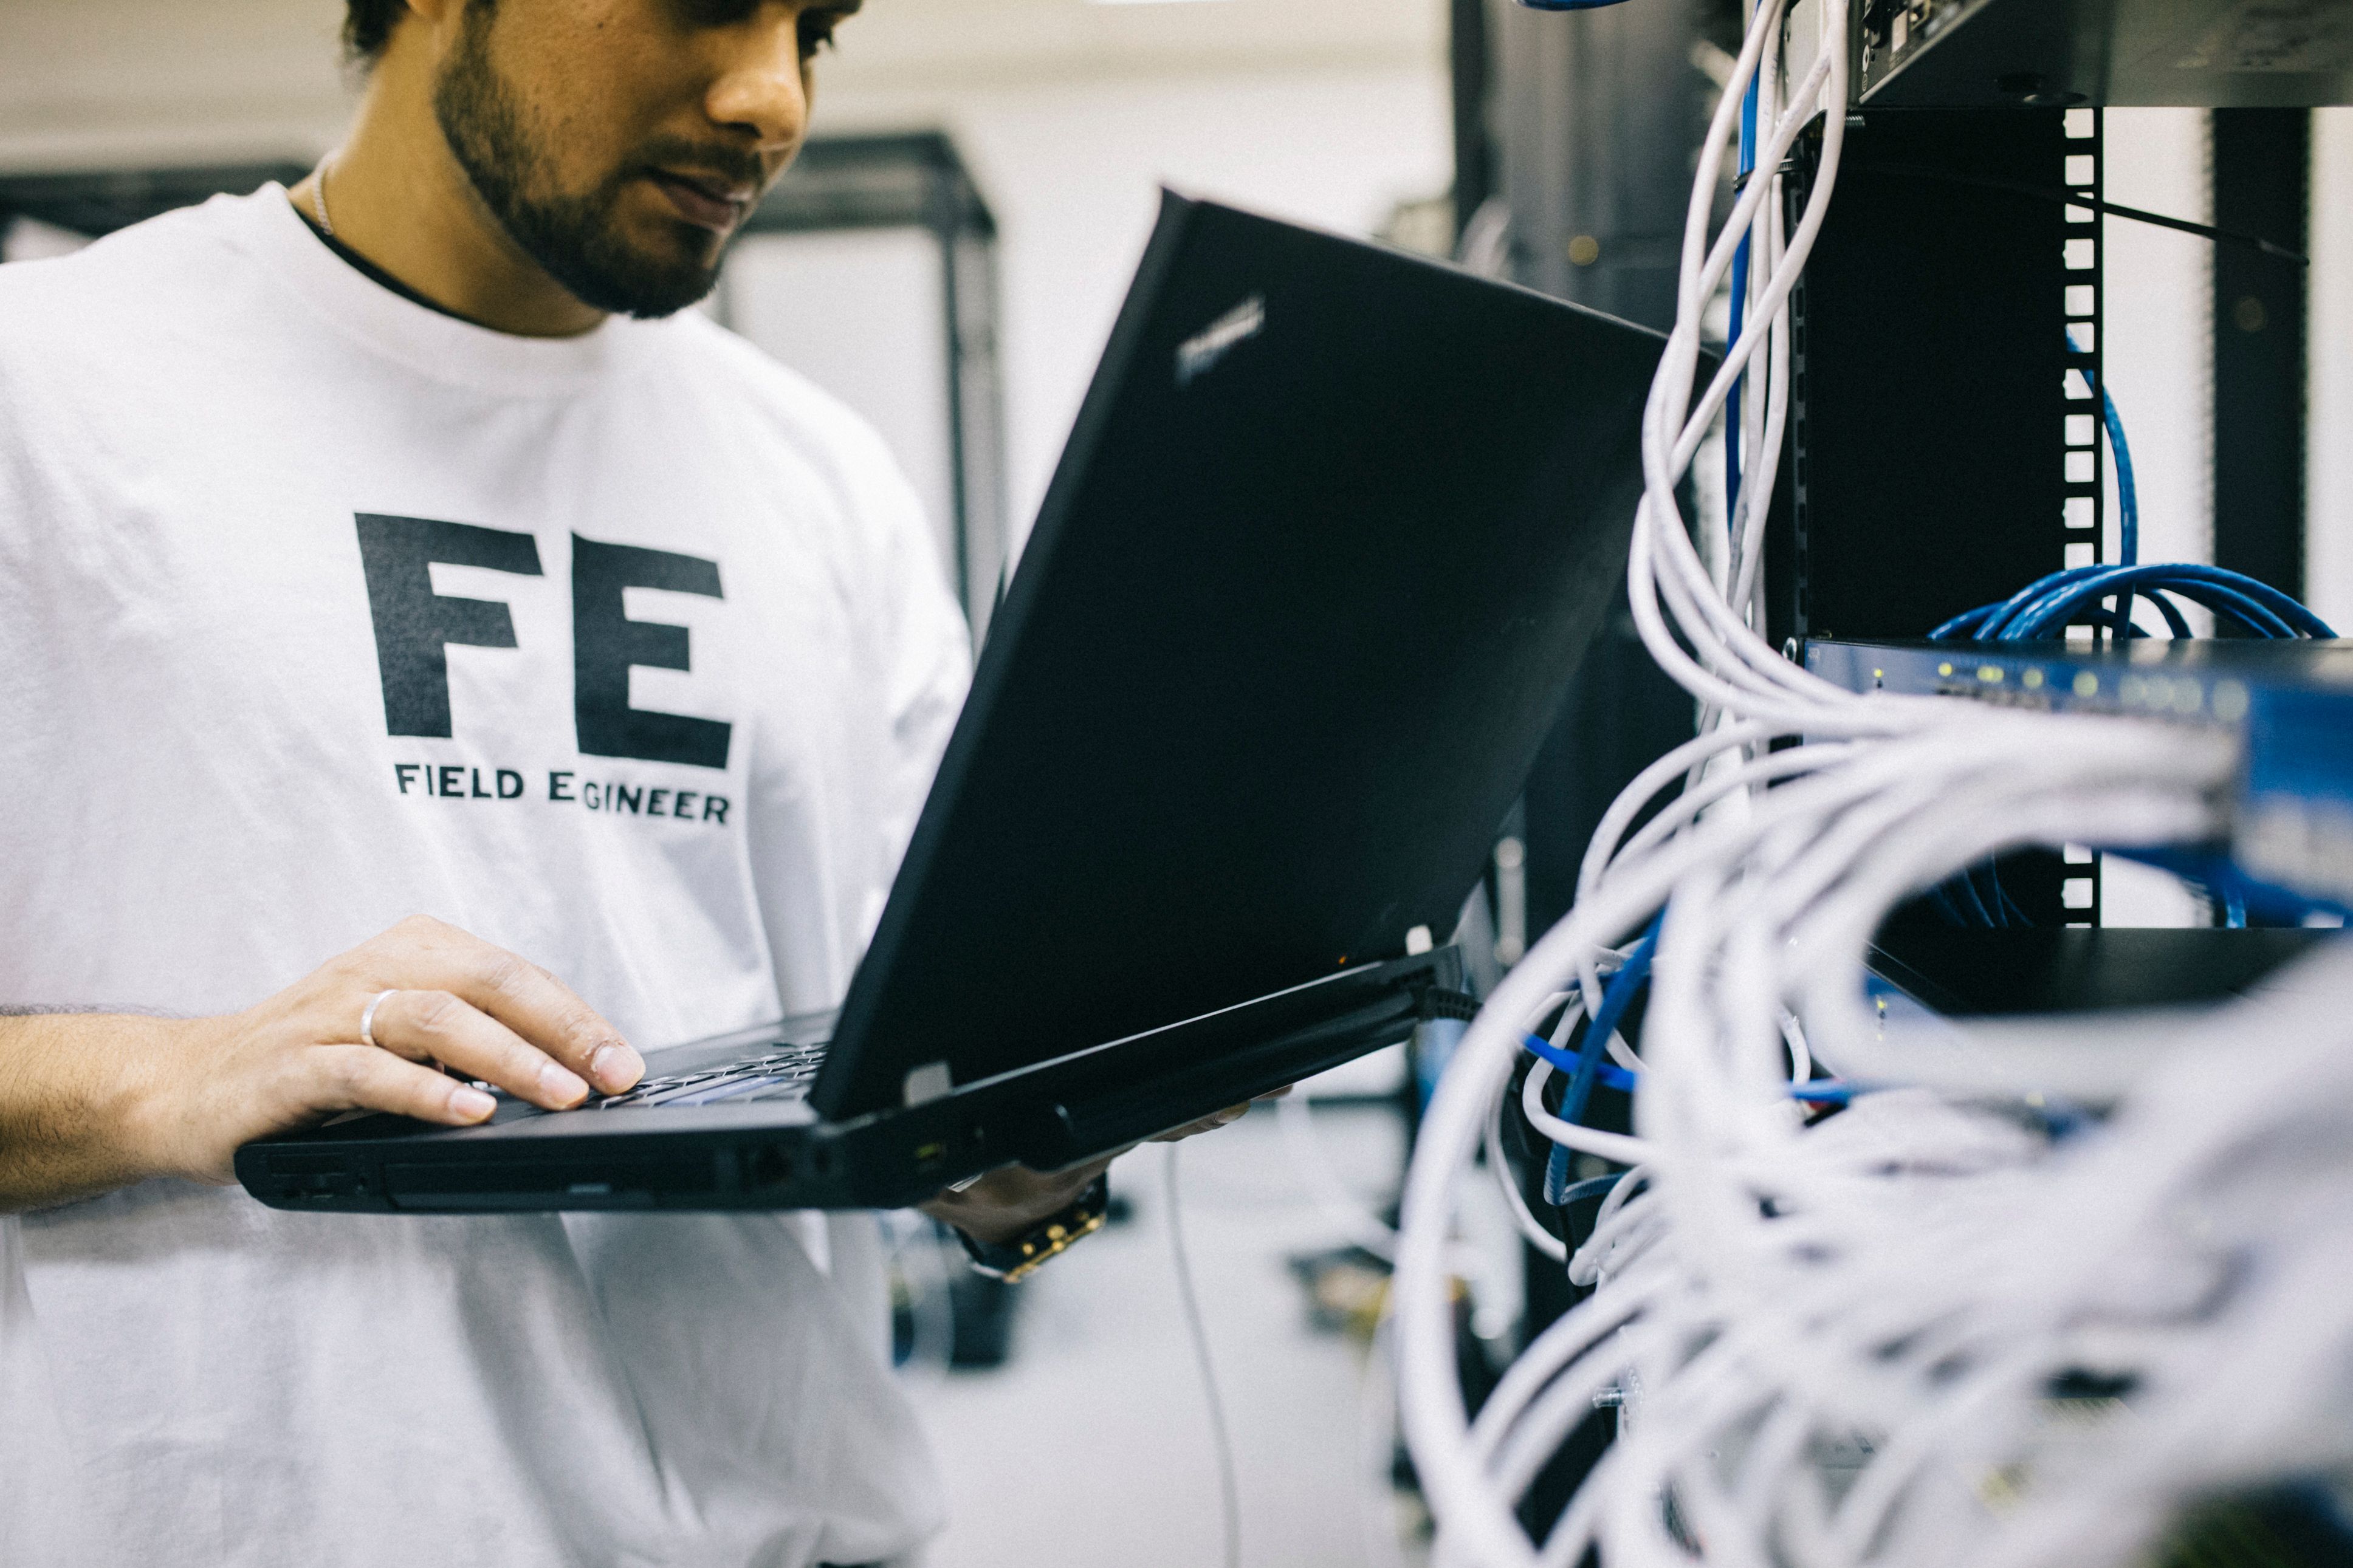
Les équipes opérationnelles et de maintenance font face à un autre défi. Elles travaillent généralement dans des lieux où la qualité du réseau est peu fiable. Elles ont besoin d'accéder à une documentation lourde, à des configurations sensibles ou à des tableaux de bord industriels, mais ne peuvent pas dépendre de la 4G, du Wi-Fi ou de bureaux à distance. Résultat ? Soit elles travaillent à l'aveugle… soit elles utilisent des appareils mal sécurisés ou obsolètes qu'elles peuvent transporter et utiliser hors ligne, créant des risques supplémentaires pour l'organisation.
L'isolation physique n'a jamais été conçue pour les équipes de terrain. Et la VDI est tout simplement incompatible avec leurs contraintes. Quant aux administrateurs informatiques et de sécurité, cette prolifération de machines physiques crée un angle mort. Chaque ordinateur portable supplémentaire signifie un système d'exploitation de plus à maintenir, un cycle de mise à jour à suivre, un point de terminaison à surveiller. La visibilité diminue à mesure que le nombre d'appareils augmente.
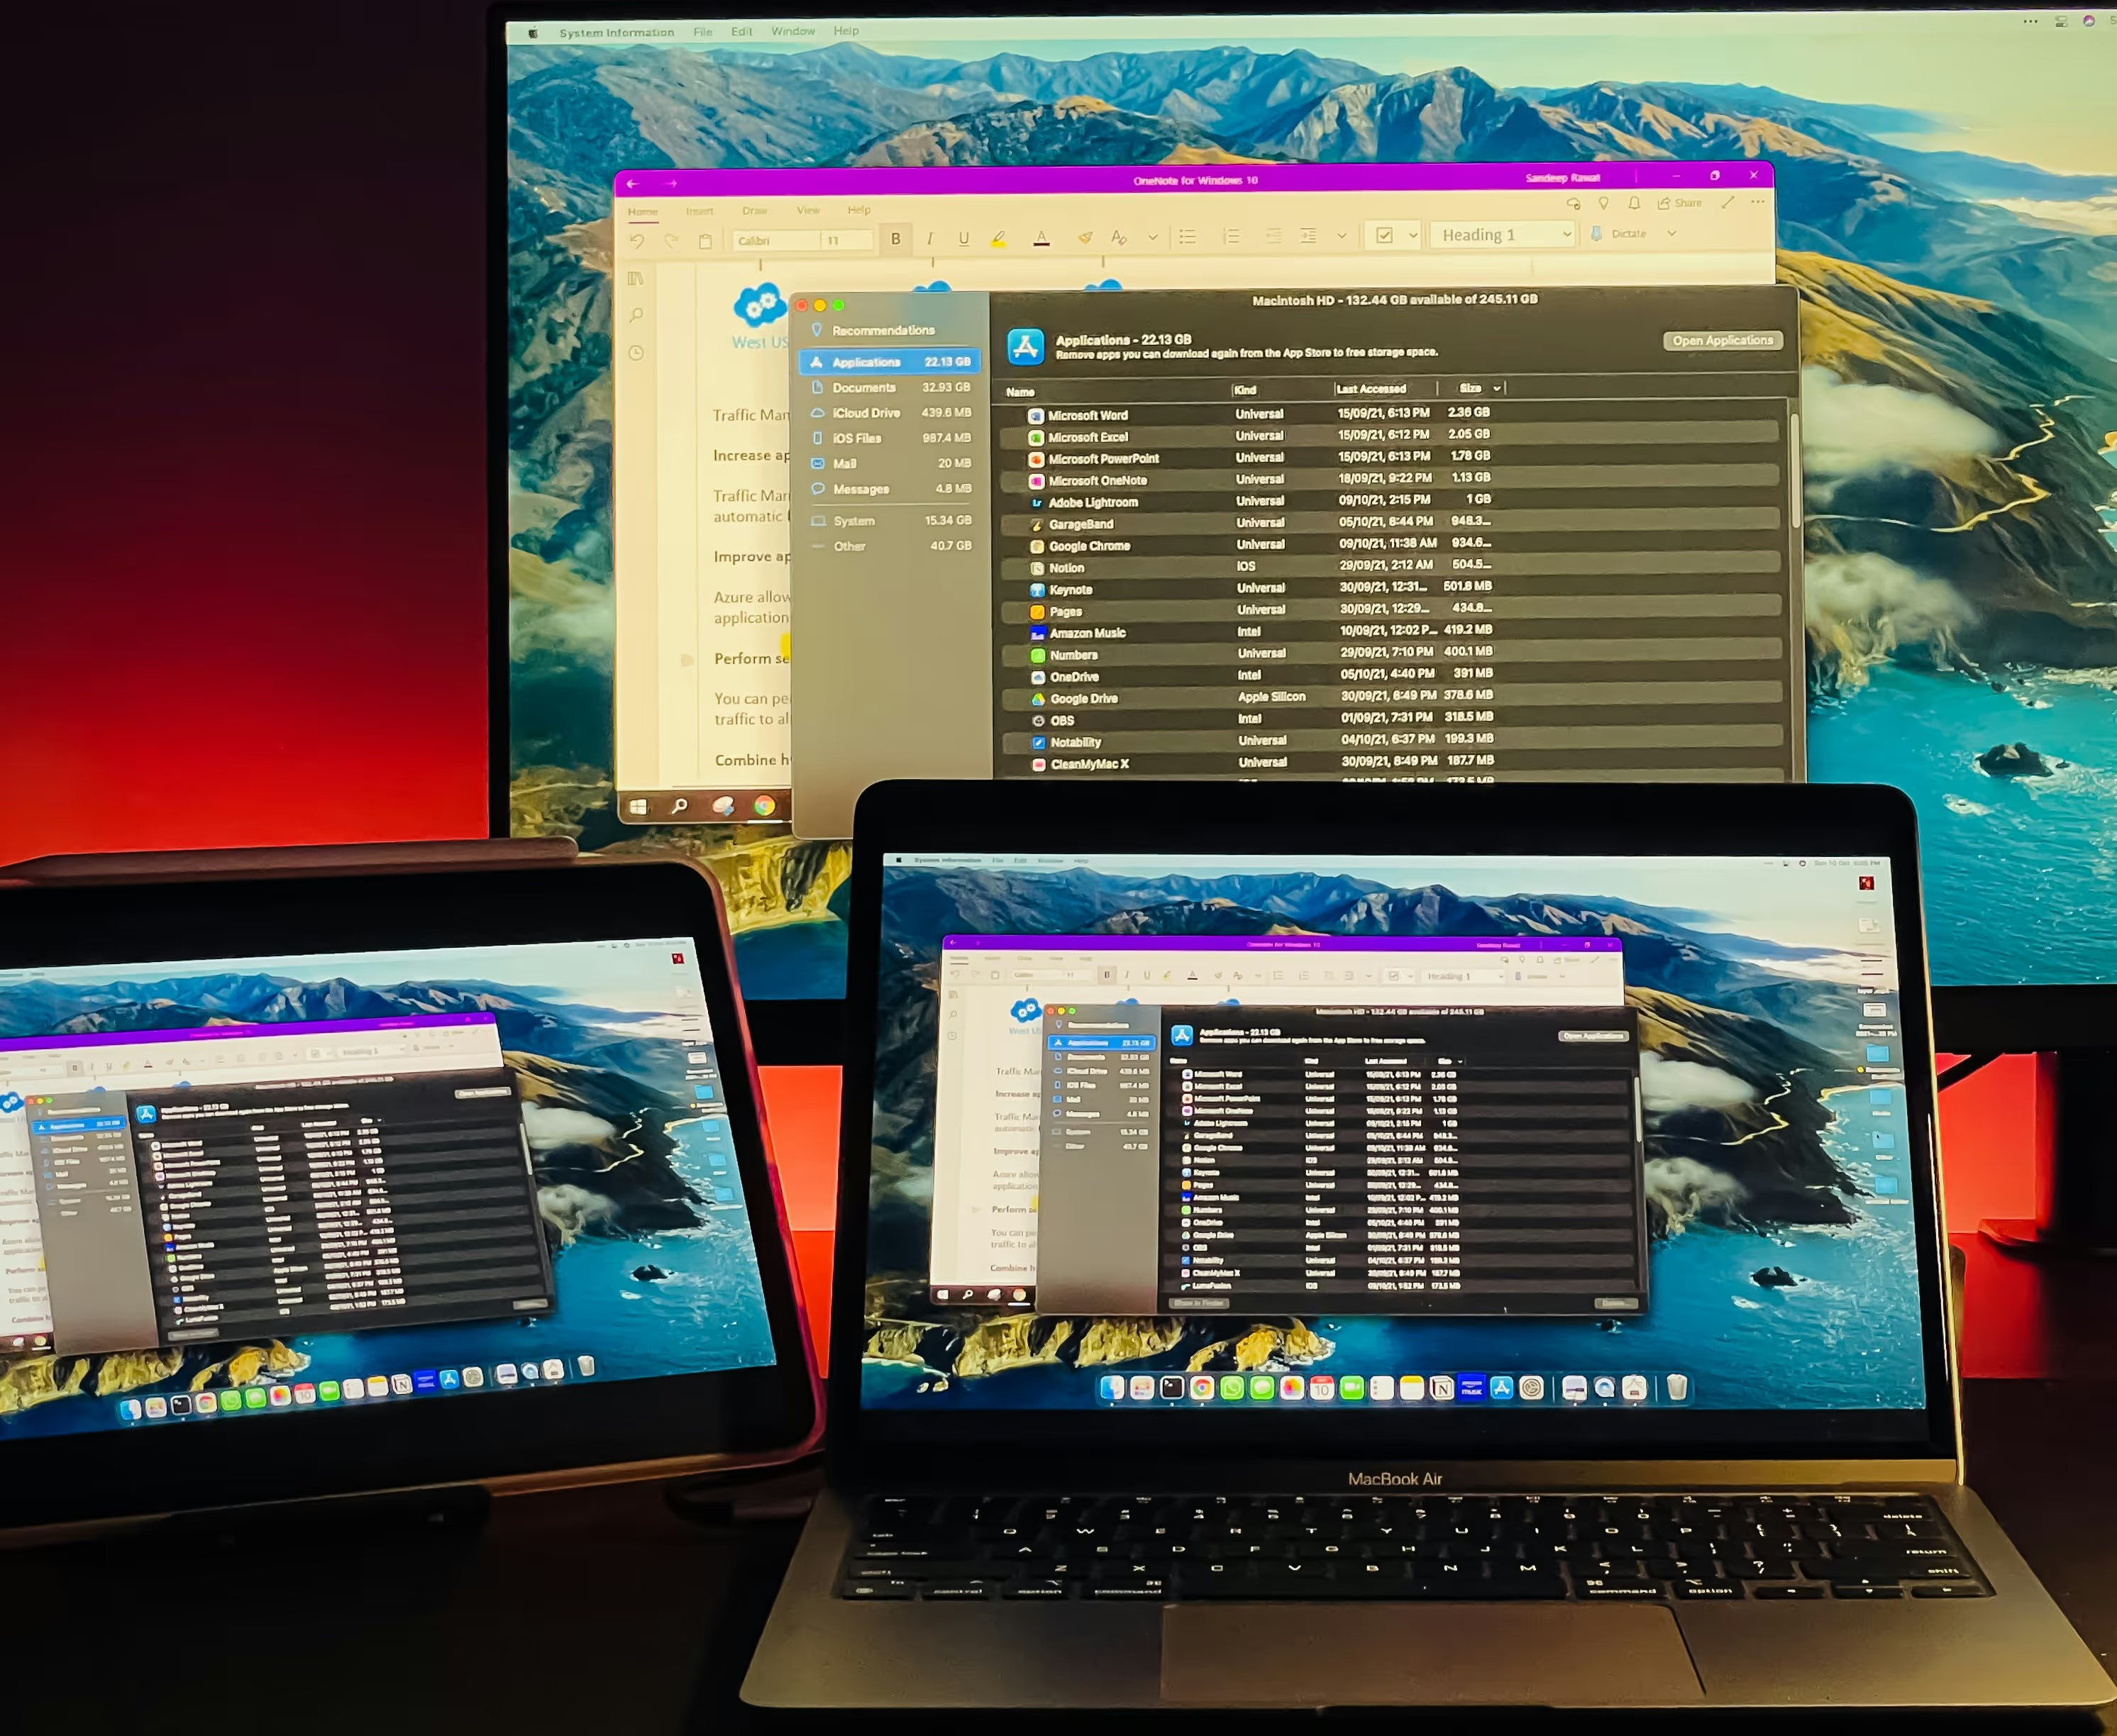
Les postes de travail multi-environnements offrent enfin l'opportunité d'apporter une solution à ces utilisateurs longtemps négligés par les modèles de sécurité traditionnels. Ils maintiennent les environnements strictement séparés tout en les consolidant sur un poste de travail unique et sécurisé. L'isolement reste sans compromis, mais la mobilité, l'ergonomie et la visibilité informatique s'alignent enfin sur les réalités du travail moderne, y compris pour les environnements les plus sensibles.
Un changement technique au service de la réalité opérationnelle
Un poste de travail multi-environnements (MEW) comble le fossé entre flexibilité, sécurité et performance en intégrant l'isolement directement dans le terminal. Fini le recours aux réseaux ou aux centres de données pour compenser la faiblesse des appareils. Avec les MEW, le poste de travail lui-même devient la limite de confiance. Plus besoin de transporter plusieurs machines, de jongler avec des jetons entre les sessions, ni d'attendre une connexion stable pour commencer à travailler. Passer d'un environnement de productivité à un environnement administratif ne nécessite plus de changer d'appareil, ni même de changer de bâtiment. L'impact est immédiat : moins de charge cognitive, moins de casse-tête d'authentification et beaucoup moins d'étapes manuelles sujettes aux erreurs. En éliminant ces frictions, les MEW permettent aux équipes de se concentrer sur ce qui compte vraiment : accomplir leur travail de manière efficace et sécurisée.
Sécurité matérielle : l'efficacité commence par la conception de la cuisine
Les stratégies de cybersécurité des organisations se sont longtemps concentrées sur le logiciel. La couche physique a été largement ignorée. Les postes de travail multi-environnements les invitent à changer de perspective.
Ce changement ne fonctionne que lorsque l'isolement est ancré dans le matériel plutôt que laissé à la convention logicielle. Un hyperviseur de type 1 fournit la base, mais la confiance provient d'une chaîne de démarrage mesurée, d'une racine de confiance matérielle et d'une base de confiance (TCB) délibérément minimale, qui couvre toutes les protections matérielles et logicielles
couvre toutes les protections matérielles et logicielles. Lorsque chaque environnement possède ses propres hypothèses de confiance et de connectivité — y compris des VPN dédiés et des chemins de communication locaux étroitement contrôlés — les administrateurs cessent de traiter l'ordinateur portable comme un terminal léger pour le considérer comme une plateforme vérifiable.
Le résultat n'est pas « un PC exécutant des machines virtuelles », mais un poste de travail dont l'intégrité peut être attestée, dont la surface d'attaque est délibérément limitée et dont les défaillances ont beaucoup moins de chances de se propager entre les domaines. C'est l'occasion de donner enfin à la sécurité matérielle le rôle stratégique qu'elle mérite.
Les avantages pour les équipes opérationnelles : utilisabilité, efficacité et sécurité
Les avantages opérationnels sont immédiats, en particulier pour les utilisateurs travaillant avec un ou plusieurs environnements à diffusion restreinte. Les postes de travail multi-environnements (MEW) transforment les flux de travail quotidiens.
Les développeurs gagnent l'autonomie nécessaire pour innover, tandis que les administrateurs système conservent la visibilité et le contrôle requis pour garantir la conformité et la sécurité. Fini le compromis entre flexibilité et supervision.
Les postes de travail multi-environnements (MEW) offrent aux opérateurs OT et aux équipes de maintenance industrielle un appareil unique et unifié qui héberge à la fois des environnements opérationnels dédiés — tels que des systèmes SCADA ou des tableaux de bord industriels — et des applications d'entreprise. Cela élimine le besoin de jongler entre plusieurs machines ou d'espérer une connexion réseau stable avant de pouvoir commencer un travail significatif. Les postes de travail multi-environnements réduisent à la fois l'encombrement physique et le risque de contamination croisée entre des systèmes sensibles.
Tout comme les cuisines modernes préservent des espaces dédiés à la préparation tout en s'adaptant aux modes de vie et de travail actuels, les postes de travail multi-environnements maintiennent une isolation stricte sans compromettre l'ergonomie ou la mobilité. Enfin une solution qui accompagne vos équipes, leur permettant de travailler de manière sécurisée et efficace, sans friction.
Finance et gouvernance : parler le langage de la direction
Pendant des années, les investissements en cybersécurité ont été difficiles à traduire en valeur économique. Une étude récente a révélé que 41 % des RSSI peinent à exprimer la cybersécurité en termes métier — faisant apparaître chaque projet comme un coût plutôt que comme un levier de productivité.
Clarté financière : moins d'appareils, un coût total de possession réduit, un retour sur investissement mesurable
Les postes de travail multi-environnements (MEW) redéfinissent l'efficacité des coûts en consolidant plusieurs environnements isolés sur un seul appareil. Ce changement élimine le modèle traditionnel de prolifération des postes de travail : un cycle de coûts croissants entraîné par la multiplication des systèmes d'exploitation à maintenir, des mises à jour à suivre et des terminaux à surveiller.
Les MEW simplifient l'architecture informatique en réduisant la complexité et en offrant aux administrateurs système une meilleure visibilité sur l'ensemble de l'infrastructure. Fini le parc d'appareils tentaculaire ; place à une approche centralisée et rationalisée qui dissipe le bruit d'une gestion fragmentée. Pour les RSSI et les directeurs informatiques, les MEW assurent une isolation native, garantissant l'absence de communication entre les environnements. Cela réduit considérablement le risque de contamination croisée, s'aligne sur les exigences de conformité et minimise l'exposition aux failles. Le résultat ? Une infrastructure plus légère et plus sécurisée qui ne se contente pas d'atténuer les risques, mais renforce activement la résilience opérationnelle.
L'impact financier est immédiat et mesurable. Les organisations réduisent drastiquement les achats de matériel, les efforts de maintenance, ainsi que le volume de tickets de support, la logistique et les configurations répétitives. Il ne s'agit pas d'économies hypothétiques, mais de gains structurels qui permettent aux équipes informatiques et de sécurité de se concentrer sur des tâches à plus forte valeur ajoutée. Moins d'appareils signifie moins de friction, plus de productivité et une attention accrue sur ce qui compte vraiment. Il ne s'agit pas seulement d'éviter des pertes potentielles, mais de générer des économies à long terme et de libérer un temps précieux pour les équipes IT et sécurité. Un parc d'appareils plus léger améliore également la surveillance pour les équipes de sécurité et simplifie le suivi des actifs pour la finance, faisant des MEW un investissement stratégique alliant efficacité et sérénité.
Gouvernance : une isolation équivalente au matériel dédié — reconnue par l'ANSSI
La question cruciale de gouvernance demeure : l'isolation multi-environnements offre-t-elle les mêmes garanties de sécurité qu'une séparation physique tout en répondant aux cadres stricts de protection des données ? Pour des postes de travail multi-environnements conformes, la réponse est un oui sans équivoque, à condition qu'ils reposent sur des principes de conception rigoureux.
Un poste de travail multi-environnements conforme répond « oui » — s'il respecte des principes de conception stricts :
- chaque environnement utilisateur implémenté en tant que machine virtuelle indépendante et isolée,
- un système de base durci avec démarrage sécurisé, puce TPM et chiffrement complet du disque et de la mémoire,
- une isolation stricte du processeur, de la mémoire, du stockage, des entrées/sorties et des réseaux,
- des chemins d'affichage de confiance, une authentification forte et des mises à jour contrôlées,
- aucune communication inter-domaines, sauf via des mécanismes unidirectionnels strictement régis,
- une documentation, un durcissement et une attestation assurés tout au long du cycle de vie.
Ces principes s'alignent parfaitement avec les directives de l'ANSSI en matière de segmentation et d'isolation des terminaux, offrant un cadre qui satisfait même les exigences réglementaires les plus strictes. Là où la segmentation réseau traditionnelle a longtemps été la norme pour sécuriser les systèmes critiques — au prix d'un coût financier et opérationnel important — les postes de travail multi-environnements déplacent le paradigme vers le terminal lui-même. Cette approche permet une isolation précise et chirurgicale des domaines, sans la complexité ni l'inefficacité d'une séparation physique.
Le résultat est un modèle opérationnel plus léger et plus agile : moins d'appareils à certifier, des processus de conformité simplifiés, et une visibilité et un contrôle restaurés. La séparation physique seule ne suffit plus dans le paysage actuel des menaces dynamiques. En intégrant l'isolation au niveau du terminal, les organisations retrouvent leur gouvernance sans le fardeau de la prolifération des appareils — redéfinissant la sécurité non plus comme une contrainte, mais comme un levier stratégique.
La séparation physique ne suffit plus. L'isolation au niveau du poste de travail permet de retrouver contrôle, visibilité et gouvernance sans multiplier les appareils.
Conclusion : vers un nouveau paradigme
Les postes de travail multi-environnements marquent un tournant dans l'isolation des environnements sensibles. Les pratiques de travail modernes ont révélé les premières failles de la domination du « air-gapping ». Ce modèle ne se contente pas d'être inadapté, il ignore activement l'expérience utilisateur. Chez KERYS, nous avons compris depuis longtemps que lorsque l'expérience utilisateur est négligée, la sécurité devient fragile. Les utilisateurs choisiront toujours le chemin le plus simple pour accomplir leurs tâches, même s'il n'est ni le plus sûr ni le plus visible pour les administrateurs.
Intégrer des garde-fous directement dans le poste de travail réduit l'incitation à les contourner et rétablit l'équilibre entre utilisabilité et protection. Depuis le premier jour, nous développons le seul hyperviseur de type 1 qui isole totalement les environnements sensibles sans compromettre la sécurité ni l'expérience utilisateur. Bien avant les recommandations de l'ANSSI, nous proposions une alternative conforme à la séparation physique, aidant les organisations à simplifier leur infrastructure informatique sans aucun compromis. Cela semble trop beau pour être vrai ? Laissez-nous vous montrer comment sortir du « air-gapping ».
Cela pourrait aussi vous intéresser


Prêt pour l'isolation
Sans compromis ?
Démonstration en direct par des spécialistes ayant déjà résolu ces problématiques pour des équipes comme la vôtre.