Protéger un réseau sans frontières : concilier segmentation, visibilité et réalité




Silencieusement, harmonieusement et sans relâche, la fée électricité assure le bon fonctionnement de tout ce qui nous entoure. Dans les coulisses de nos économies modernes, les industries critiques reposent sur des structures vastes et complexes. Parmi elles, le réseau électrique est souvent décrit comme la machine la plus grande et la plus complexe jamais construite.
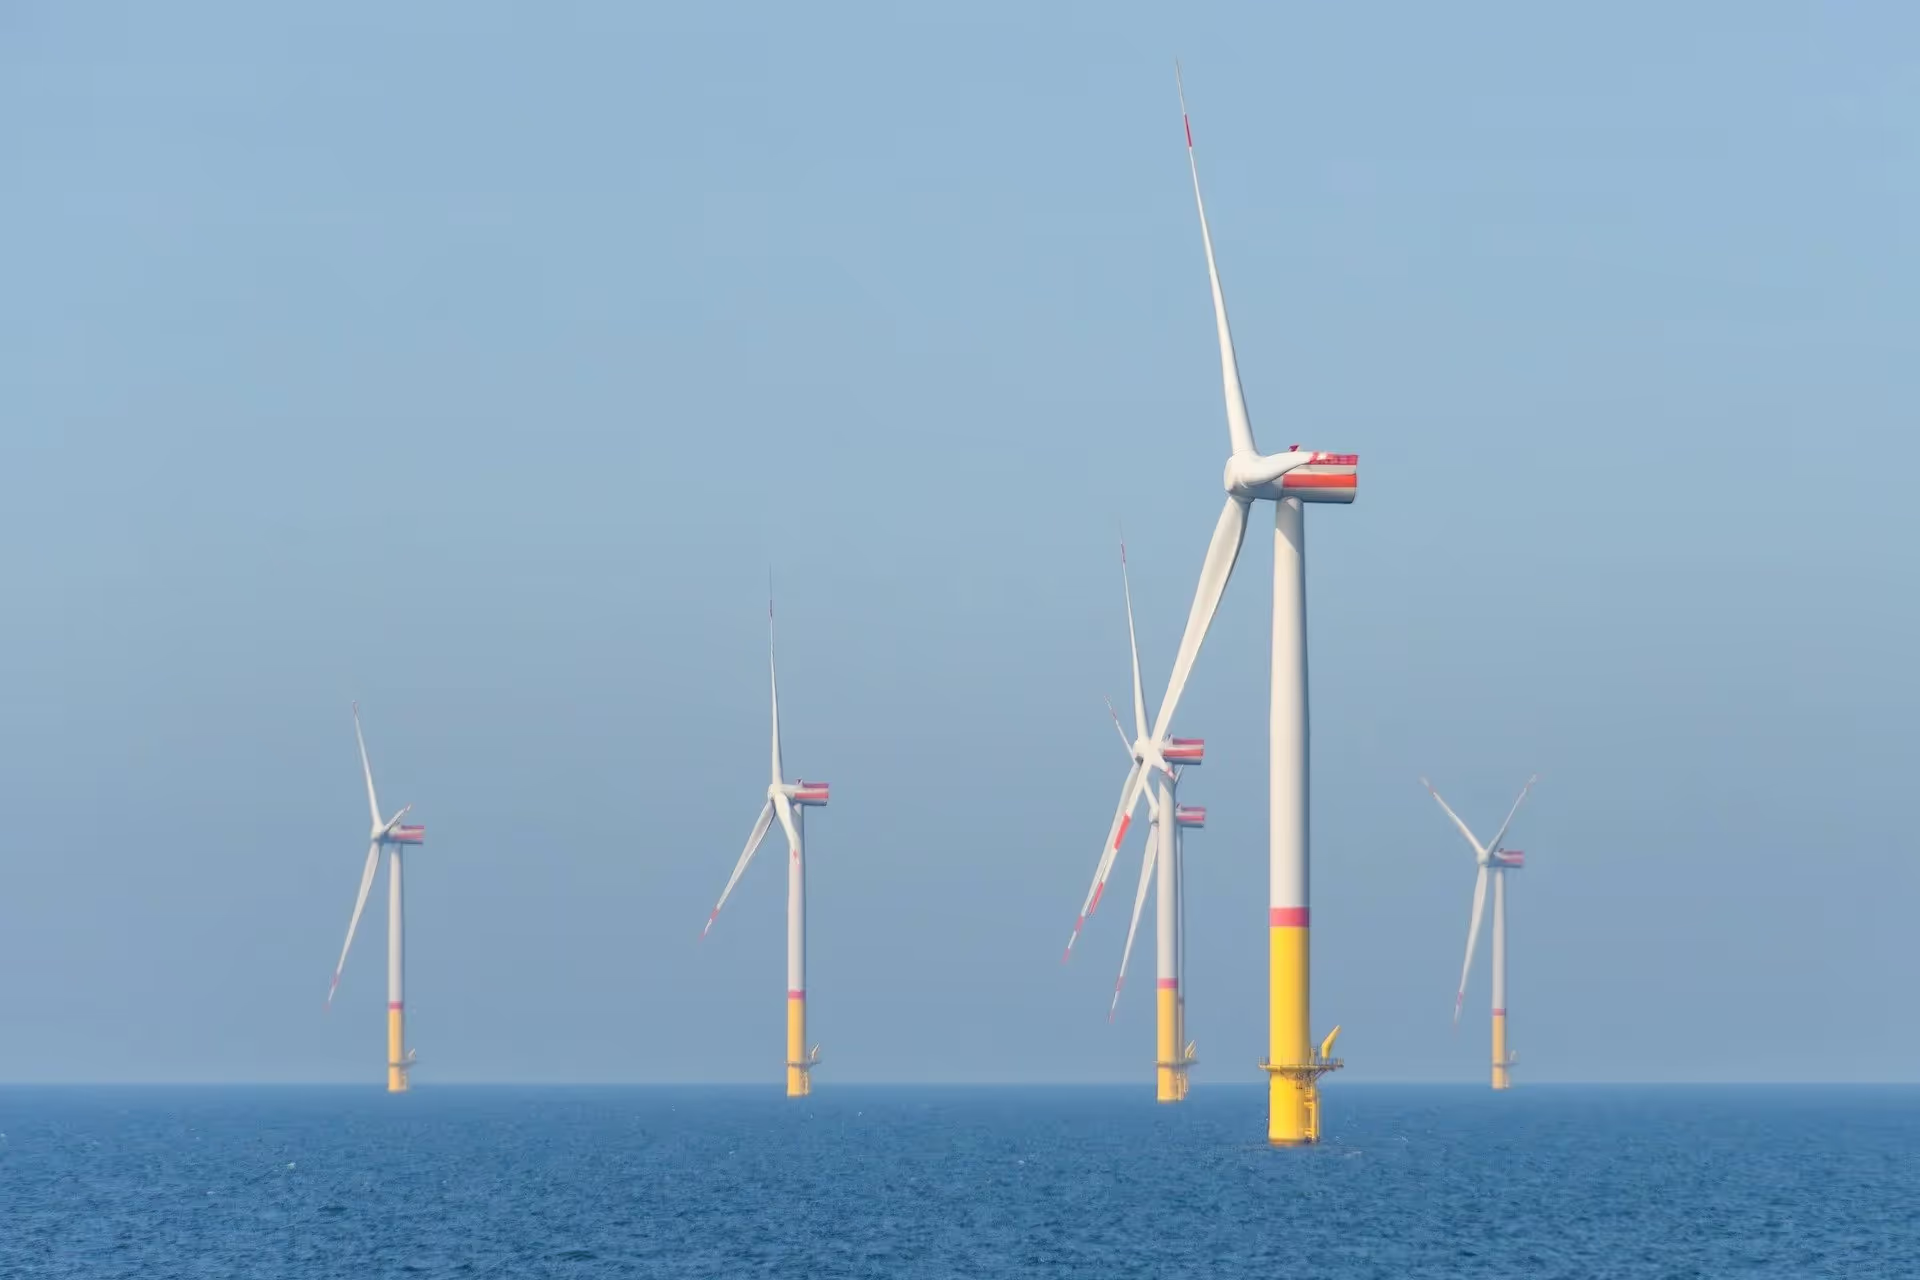
L'électricité, autrefois chaîne industrielle fermée, circule désormais des toits aux champs, des garages aux pylônes en mer, jusque dans nos foyers. À mesure que le réseau s'est étendu, son architecture a évolué pour devenir un système à très grande échelle, où tous les composants et les parties prenantes communiquent en permanence. En partageant des données en temps réel, les systèmes électriques interconnectés optimisent la réponse à la demande et la production. Le réseau est peut-être robuste, mais un sentiment de complaisance a convaincu beaucoup d'observateurs qu'il était « trop grand pour échouer ». Pourtant, les attaquants ont déjà repéré les failles de ce vaste écosystème. Lorsque la surface d'attaque croît plus vite que la gouvernance et les pratiques opérationnelles ne peuvent s'adapter, le contrôle des périmètres et la coordination des acteurs deviennent de plus en plus complexes.
Dans cet article, nous explorerons pourquoi la nouvelle frontière externe du réseau est devenue son angle mort le plus critique, et ce que nécessite réellement la sécurisation de cette infrastructure « sans frontières ».
Le système nerveux des économies modernes
Parmi toutes les infrastructures critiques, le secteur de l'énergie est l'un des plus essentiels (avec celui de l'eau). Il agit comme le système nerveux des économies modernes : il envoie et reçoit constamment des informations entre le réseau et le monde extérieur (clients, entreprises, hôpitaux...), ainsi qu'au sein même du réseau.
Deux courants, un seul réseau : l'énergie et les données circulent dans les deux sens
Contrairement à tout autre secteur, l'électricité est la seule infrastructure critique qui fonctionne simultanément dans deux dimensions bidirectionnelles : l'énergie et les données. Les flux d'énergie ne proviennent plus uniquement des centrales électriques centralisées ; les ressources énergétiques distribuées (RED) réinjectent désormais de l'électricité dans le réseau à tous les niveaux de tension. Les flux de données sont tout aussi bidirectionnels : compteurs intelligents, onduleurs, passerelles IoT et plateformes de flexibilité échangent des commandes et des données de télémétrie à travers des millions de points de terminaison.
En conséquence, la responsabilité du maintien de la stabilité est de plus en plus partagée entre les opérateurs et de nombreux acteurs qu'ils ne possèdent ni ne supervisent directement. Dans d'autres infrastructures critiques (pétrole, gaz et eau), les systèmes restent structurellement centralisés : les actifs de production sont industriels, les chaînes d'approvisionnement sont limitées et les points de contrôle sont peu nombreux. L'électricité est tout l'inverse : sa chaîne d'approvisionnement est tentaculaire, fragmentée et de plus en plus façonnée par de petits opérateurs, des fournisseurs de niche et des particuliers. Tous injectent de la production d'énergie et des données dans le réseau.
La moelle épinière du réseau : ce que les GRD perçoivent et contrôlent
Dans le corps humain, la moelle épinière appartient au système nerveux central et transmet les informations entre le cerveau et le reste du corps. Les gestionnaires de réseau de distribution (GRD) jouent un rôle similaire. En Europe, le « cerveau » correspond au gestionnaire de réseau de transport (GRT), comme RTE en France. En Amérique du Nord, ce rôle est assuré par des opérateurs de système indépendants (ISO) comme PJM Interconnection ou des organisations régionales de transmission (RTO).
Les GRD, à l'instar de la moelle épinière, reçoivent une quantité considérable d'informations provenant d'appareils de terrain et offshore (éoliennes, panneaux solaires, capteurs et onduleurs). Dans le corps, les informations sensorielles sont analysées pour comprendre l'environnement et assurer la stabilité interne. Une perte de sensation au bout des doigts peut signaler une mauvaise circulation sanguine ou le froid extérieur. Les GRD s'appuient sur les données exactement de la même manière pour percevoir l'état du réseau, détecter les anomalies précocement et maintenir une exploitation sûre et stable.
Les multiples yeux du réseau : les GRD et leurs systèmes d'information imbriqués
L'environnement opérationnel d'un GRD repose sur une superposition dense de systèmes d'information, ajoutés au fil du temps à mesure que le réseau devenait plus numérique, plus intelligent et plus distribué. Ces systèmes sont l'équivalent des voies sensorielles du corps. Chacun capture une dimension différente de ce qui se passe au cœur du réseau, fournissant aux opérateurs les signaux nécessaires pour maintenir une exploitation sûre et stable. Dans ce paysage en constante évolution, maintenir une connaissance de la situation ininterrompue n'est pas seulement une exigence opérationnelle. C'est, pour le réseau, l'équivalent de rester en vie.
Percevoir le réseau : les systèmes d'information de l'industrie électrique
Parmi eux, le système SCADA demeure l'organe sensoriel central. Il supervise le comportement du réseau en temps réel, collectant des mesures provenant d'appareils répartis dans les postes électriques, les lignes d'alimentation et les zones reculées. Les équipements de terrain envoient des informations continues sur la tension, le flux de puissance, la position des disjoncteurs ou les conditions de défaut. Le SCADA convertit ces signaux bruts en données exploitables via des transducteurs et des protocoles de télémétrie, les transmettant à l'interface homme-machine où les opérateurs interprètent, anticipent et agissent. C'est l'équivalent le plus proche d'un arc réflexe : rapide, continu et essentiel à la survie.
Parallèlement au SCADA, le système de gestion des pannes (OMS) ajoute une autre couche de perception. Il corrèle les alarmes, les indicateurs de défaut, les opérations de commutation et les appels des clients pour déterminer où un incident s'est produit et comment il évolue. En traduisant des signaux épars en une image cohérente, l'OMS fournit la « réponse à la douleur » du réseau, permettant aux GRD de comprendre rapidement les perturbations et de prioriser les travaux de rétablissement. Il se connecte également aux services clients, offrant une visibilité sur les pannes et l'état des réparations.
Le système d'information géographique (SIG) apporte une intelligence spatiale à cet écosystème. Le SIG organise et visualise l'ensemble de l'infrastructure physique du réseau de distribution : câbles, transformateurs, postes électriques et ressources énergétiques distribuées. Il permet aux opérateurs de comprendre les risques dans un contexte géographique, d'évaluer la faisabilité de l'intégration de nouveaux actifs d'énergie renouvelable et de planifier les opérations de maintenance avec précision. En un sens, le SIG agit comme la conscience spatiale du réseau, permettant au système non seulement de ressentir, mais aussi de comprendre où les événements se produisent.
Ensemble, ces systèmes forment les yeux, les oreilles et les réflexes du réseau de distribution. Grâce à eux, les GRD surveillent à distance les flux de charge, l'état du réseau, les alarmes et les opérations de commutation, coordonnant les équipes de terrain et garantissant que le réseau fonctionne toujours dans des limites de sécurité.
Les angles morts
Le rôle des gestionnaires de réseau de distribution (GRD) englobe la stabilité des opérations quotidiennes, la satisfaction de la demande en électricité et la participation aux mécanismes d'équilibrage ou de services auxiliaires. Perdre en visibilité, ne serait-ce qu'un instant, n'est pas une option. Ces multiples couches de perception (numériques et physiques, modernes et héritées) forment le tissu sensoriel à travers lequel les GRD naviguent sur un réseau de plus en plus complexe et distribué.
Les GRD exploitant des réseaux intelligents opèrent déjà au sein de plusieurs couches de protection : systèmes de domaine, réseaux segmentés et contrôles d'accès stricts. Pourtant, les attaques ne cessent d'augmenter, commençant souvent par des campagnes de phishing dans l'informatique d'entreprise avant de basculer vers l'OT, ou en exploitant des protocoles industriels hérités qui n'ont jamais été conçus pour des environnements hostiles. Le résultat est un flux de signaux dont l'intégrité ne peut plus être tenue pour acquise.
Les adversaires ciblent de plus en plus les connexions mal sécurisées vers les onduleurs et autres unités de ressources énergétiques distribuées (RED), altérant la télémétrie ou les commandes pour pousser les opérateurs à des actions préjudiciables. Ils peuvent finir par limiter des départs sains, envoyer des équipes inutilement, voire déclencher des arrêts injustifiés. Dans un paysage qui évolue d'heure en heure, une connaissance situationnelle ininterrompue n'est pas seulement une exigence ; c'est l'équivalent de la survie pour le réseau. Les signaux corrompus ne se contentent pas de brouiller l'image : ils peuvent guider la main qui agit sur celle-ci.
Et à mesure que les GRD naviguent dans des environnements multiples entre l'IT et l'OT, une mauvaise segmentation peut amplifier l'impact des compromissions. Une brèche qui commence à la périphérie peut se déplacer vers l'intérieur, exposant les dossiers de facturation, les données clients et des informations personnelles sensibles. Plus le réseau devient distribué, plus une seule interface faible peut se transformer en un incident opérationnel et informationnel de plus grande ampleur.
Isolation chirurgicale : concilier sécurité et visibilité.
Plus le réseau devient numérique, plus les GRD se retrouvent à naviguer dans une tension délicate. Les réglementations les poussent vers une isolation plus stricte entre les systèmes, tandis que les opérations exigent une visibilité ininterrompue. En théorie, la segmentation est essentielle : séparer les nerfs critiques du réseau de l'informatique d'entreprise, isoler les systèmes sensibles, empêcher les mouvements latéraux en cas d'intrusion. En pratique, cependant, une nouvelle couche de sécurité peut obstruer les signaux mêmes sur lesquels les opérateurs comptent pour maintenir le réseau en vie.
Prescriptions et effets secondaires : quand la conformité rencontre la réalité
Les régulateurs sont clairs dans leurs attentes, mais la réalité opérationnelle est bien plus complexe que ce que les textes réglementaires reconnaissent. La directive NIS2 renforce le principe de segmentation des réseaux à travers l'Europe. Pour des GRD comme Enedis, l'article 21 se traduit par des obligations tangibles : une gestion des risques alignée sur les meilleures pratiques de sécurité, une segmentation IT/OT et la présence de pare-feu entre les systèmes opérationnels comme le SCADA ou les unités de signalisation câblées et l'environnement d'entreprise plus large. Ces règles visent à protéger le système nerveux du réseau contre toute infection externe.
Cependant, leur application introduit souvent de nouvelles frictions au sein des centres de contrôle déjà surchargés par la complexité. Dans le centre d'un GRD, plus d'isolation signifie fréquemment plus d'écrans, plus de terminaux physiques et plus d'équipement par opérateur. Les compromis sont financiers, humains en termes d'ergonomie pour les utilisateurs finaux, mais aussi environnementaux. Dans ce contexte, les approches de virtualisation traditionnelles comme le VDI ne sont pas une option pour les ingénieurs des GRD qui ne peuvent se permettre de perdre la communication ou la visibilité. La dépendance du VDI à la connexion entraîne un risque de déconnexion ou de latence, ce qui peut empêcher un opérateur de voir une alarme cruciale.
Alors, comment sécuriser le réseau ? La recette secrète.
C'est la question à un milliard de dollars. Sécuriser le réseau électrique ne ressemble à la sécurisation d'aucun autre système. Avec des unités de RED étendant le périmètre jusqu'aux foyers, aux toits et aux sites privés, le réseau est devenu sans frontières. Seule une poignée d'ingénieurs GRD voit toutes les facettes de ce paysage, faisant le pont entre les systèmes OT hérités qui restent indispensables et les solutions modernes désormais superposées. La concentration devient le plus grand atout de l'opérateur : lorsque vous ne pouvez pas contrôler les menaces à l'extérieur de votre périmètre, la sécurité devient une question de protection de la surface que vous possédez réellement et de flexibilité là où vous le devez.
Dans un réseau sans frontières, la sécurité opérationnelle dépend de la réconciliation entre segmentation, visibilité et utilisabilité à travers tout un écosystème. Et ce travail commence par l'empathie. Les équipes IT et OT doivent comprendre les priorités, les contraintes et les rythmes de chacun. Elles ont besoin d'une vision commune de ce que signifie la sécurité, non pas comme une liste de contrôle, mais comme une discipline partagée.
L'étape suivante est une segmentation appropriée. Chaque environnement doit être clairement isolé pour empêcher la propagation, en particulier pour les GRD, qui ne peuvent se permettre de mouvements latéraux entre les domaines opérationnels et d'entreprise. L'isolation doit préserver l'anatomie des opérations, et non la fracturer.
Enfin, les équipes de maintenance ont besoin d'outils qui respectent la physique, le timing et la réalité du terrain. La virtualisation de nouvelle génération leur permet de travailler à partir d'un seul appareil hébergeant plusieurs environnements entièrement isolés. Un environnement gère les tâches d'entreprise. Un autre est réservé aux opérations, avec un accès exclusif à des ports ou périphériques spécifiques. Chaque domaine possède ses propres politiques, paramètres et autorisations, tandis que l'accès à l'OT reste étroitement contrôlé. En pratique, cela signifie que les ingénieurs conservent la rapidité et les outils sur lesquels ils comptent ; les entreprises gagnent en réactivité ; et les équipes de maintenance travaillent avec plus de confort et de confiance.
À l'intérieur des centres de contrôle, la même logique s'applique. Les GRD bénéficient enfin d'une segmentation efficace : chaque environnement virtuel est lié à son propre domaine et affiché sur son propre moniteur dédié, sans perturber les dispositions préférées des opérateurs ou leurs flux de travail basés sur les réflexes. Enfin et surtout, les stations de travail à accès privilégié (PAW) peuvent renforcer la sécurité en imposant des contrôles sur qui peut accéder aux systèmes à distance et quand ils peuvent le faire.
Conclusion : Concilier visibilité et sécurité
L'industrie de l'énergie est confrontée à un dilemme : les réglementations renforcent la segmentation interne, mais le véritable angle mort se situe à la périphérie, là où le système nerveux rencontre le monde extérieur. C'est l'exemple le plus tangible d'une infrastructure critique dont la véritable résilience se construit lorsque les architectures sont conçues pour confiner les risques, lorsque chaque point d'accès laisse une trace vérifiable, et lorsque les solutions de sécurité sont façonnées par les réalités des centres de contrôle et des sites distants, et non l'inverse. Et c'est ce que propose KERYS Software.
Nous comprenons que, dans un réseau sans frontières, la sécurité opérationnelle n'est plus seulement une question de gouvernance interne. C'est l'art de préserver la visibilité, d'imposer la segmentation et de permettre aux collaborateurs de faire leur travail sans perdre les signaux qui maintiennent le réseau en vie.
Cela semble trop beau pour être vrai ? Laissez-nous vous montrer comment nous procédons.
Cela pourrait aussi vous intéresser


Prêt pour l'isolation
Sans compromis ?
Démonstration en direct par des spécialistes ayant déjà résolu ces problématiques pour des équipes comme la vôtre.